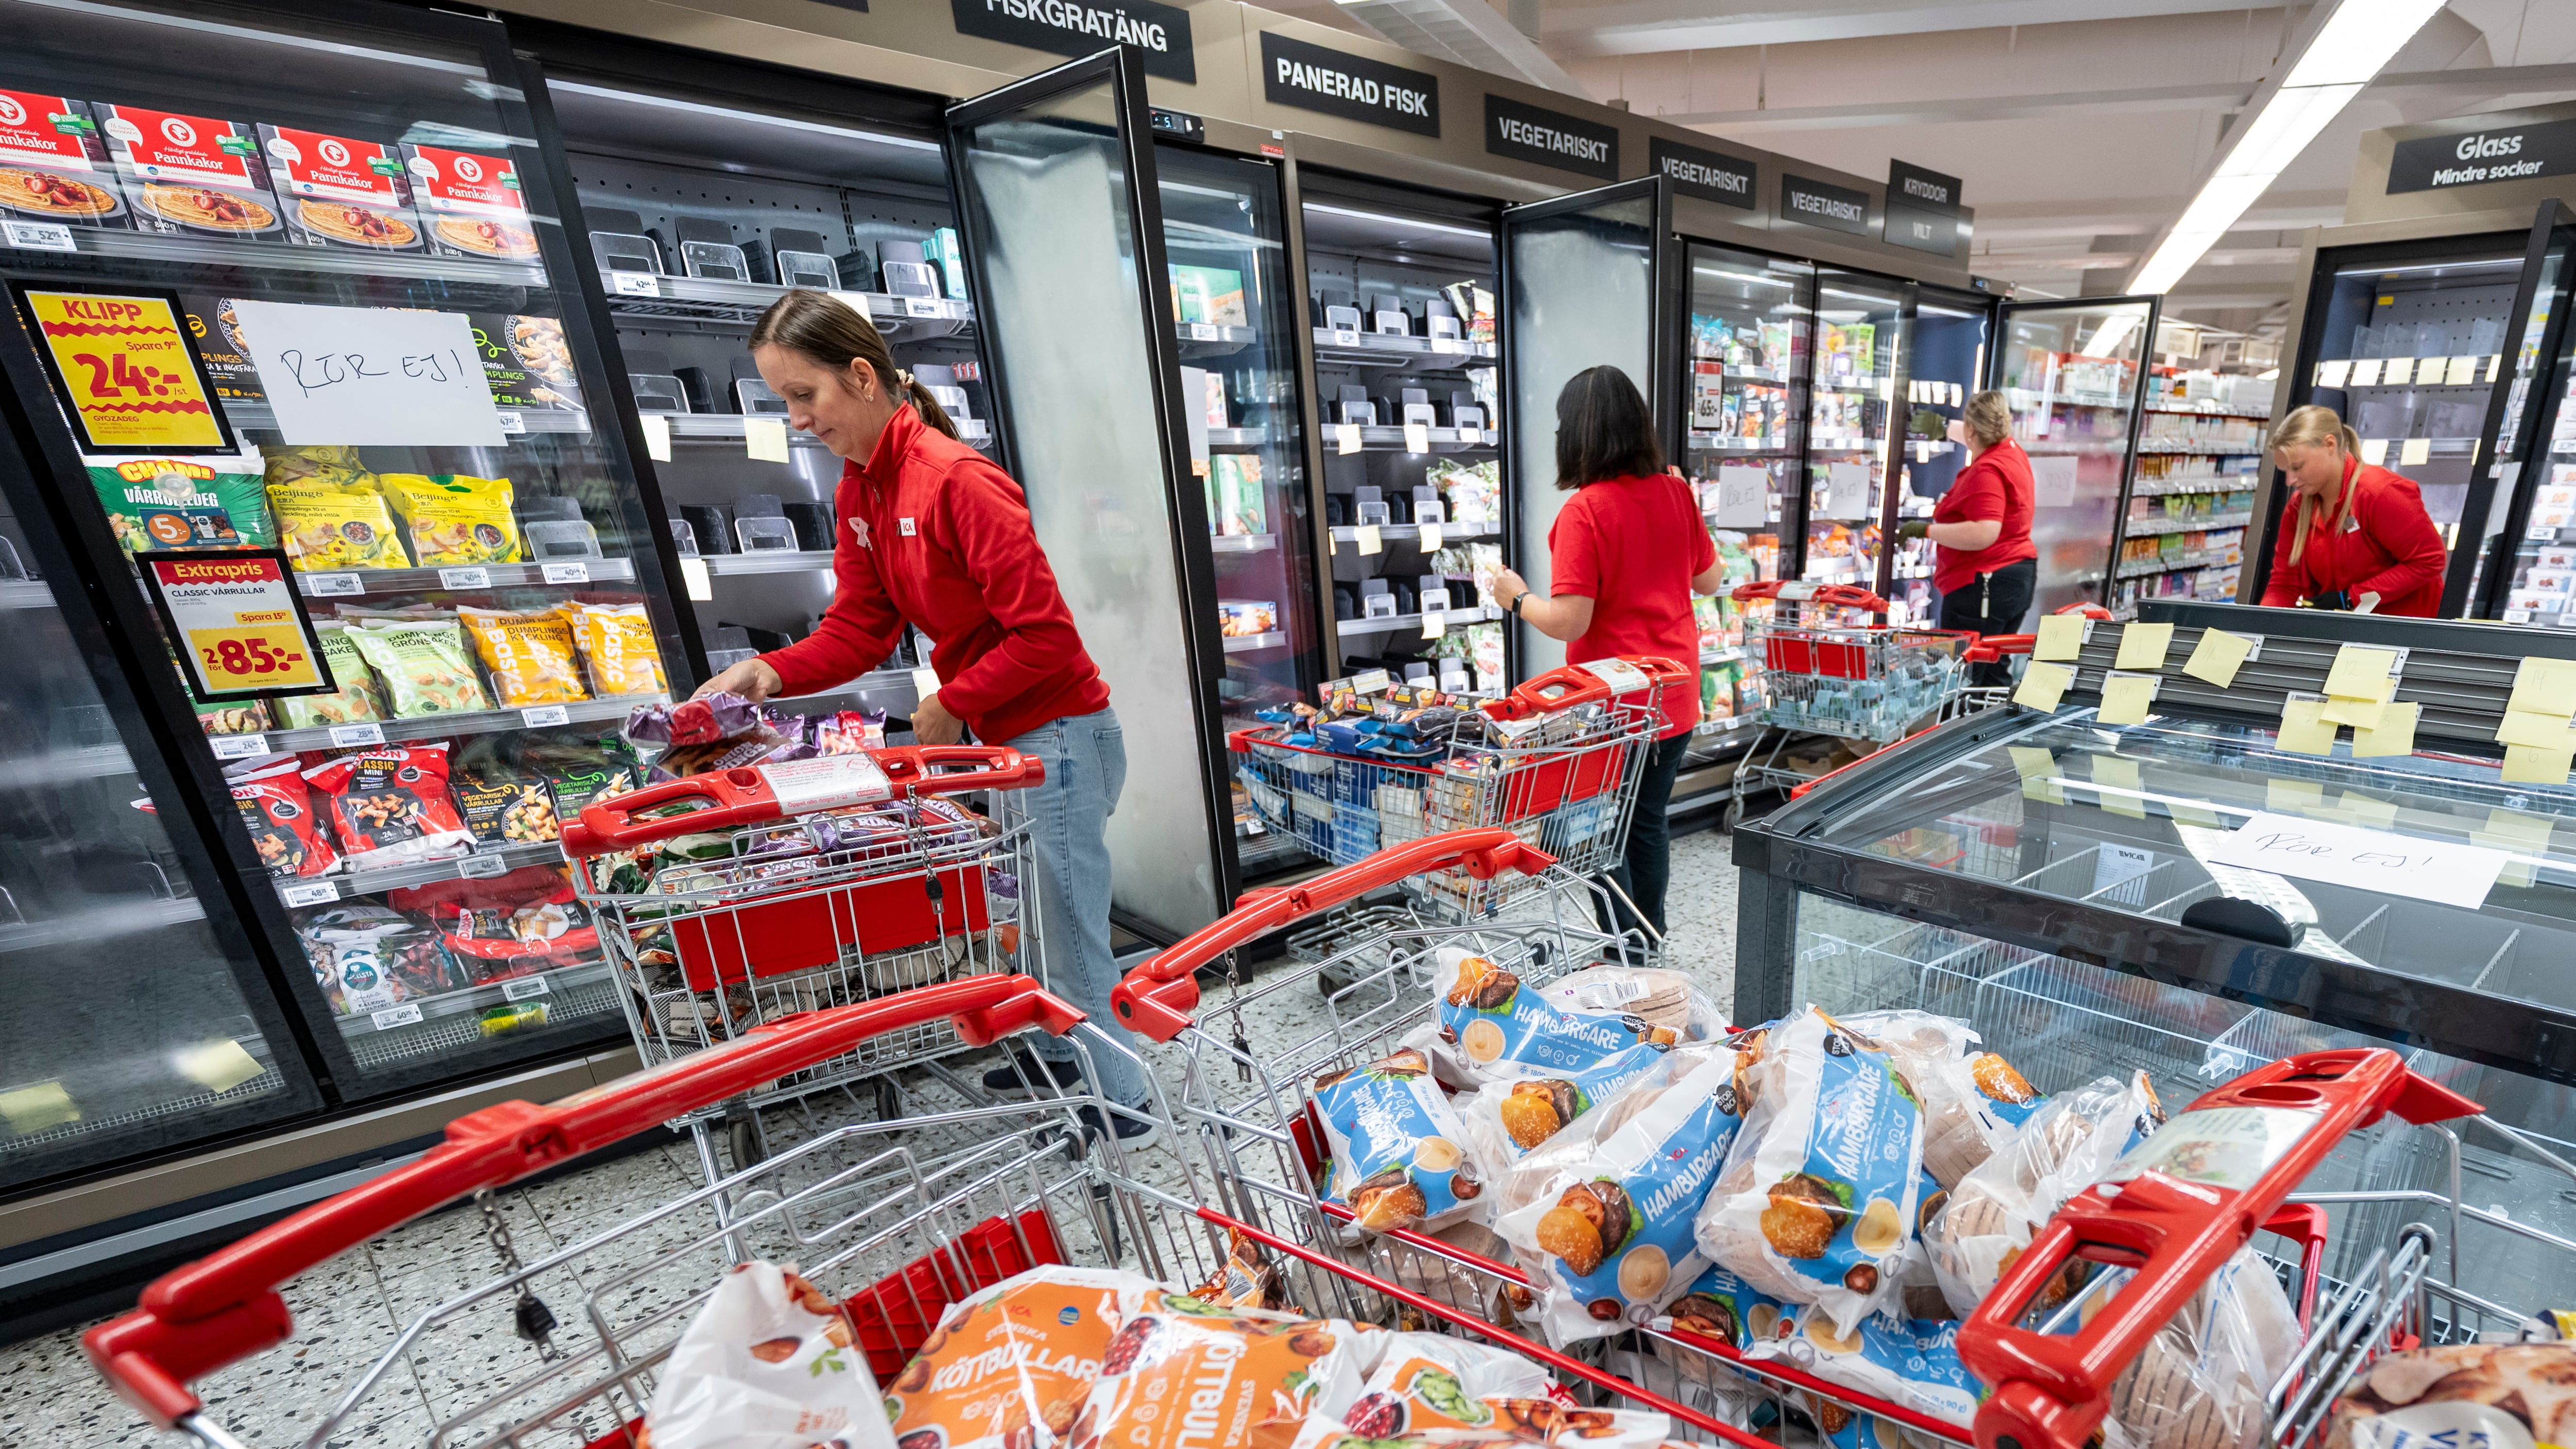
Dopo l’attacco ai supermercati siciliani, ieri sono stati presi di mira quelli di Sassari a marchio Sidis, altri in Toscana. Identiche le modalità: sistema informatico hackerato e temperature alterate a 15 gradi, tutto da buttare. L’Italia è in allerta ma «non c’è nessun allarme».
«C’è preoccupazione ammette in ministro dell’Interno Matteo Piantedosi - È un fatto avvenuto in più Paesi ed è presumibilmente un’iniziativa coordinata a livello europeo da parte di qualcuno che ha un contenuto di un’ostilità evidente. Sono all’opera i nostri tecnici.
Confidiamo di vederci chiaro in breve tempo».
Ieri Palazzo Chigi, dopo un vertice con il sottosegretario alla Presidenza del Consiglio, Alfredo Mantovano, il ministro dell’Agricoltura, Francesco Lollobrigida, il direttore dell’Agenzia per la Cybersicurezza Nazionale (Acn) e i direttori delle Agenzie di intelligence, ha stabilito un primo piano di intervento. Quattro le direttrici su cui lavorare: «Monitoraggio e analisi della minaccia, attività peraltro avviata già da mesi. Interlocuzione costante con i fornitori e i venditori della filiera alimentare. Individuazione e tempestiva notifica dei soggetti esposti. Diffusione su larga scala di comunicazioni preventive e indicazioni per la mitigazione dei rischi nei settori interessati». L’agenzia Acn ha richiamato gli operatori della Grande distribuzione organizzata, della logistica alimentare, della refrigerazione industriale e le società di manutenzione alle misure di sicurezza già raccomandate dopo gli incidenti digitali in una serie di catene di supermercati in Francia. E ha raccomandato «di procedere con la massima urgenza alla verifica dell’esposizione su Internet dei sistemi di controllo e teleassistenza e alla loro segregazione in ambienti protetti, separati dalle reti informatiche aziendali». Come a dire che non sono ammesse maglie larghe, superficialità, sistemi non protetti e alcuna diffusione di dati sensibili che potrebbero «aprire» la porta agli hacker.
Vengono rafforzati gli accessi da remoto attraverso Vpn e l’autenticazione a più fattori, la verifica degli account privilegiati e l’aggiornamento o la sostituzione dei dispositivi non più supportati dai produttori. «Al momento Acn ha ricevuto una notifica Nis di incidente da parte di un’azienda toscana operante nel settore della ristorazione collettiva; ha rilevato, non ancora notificato, un attacco ai danni di un’impresa emiliana della produzione di surgelati - spiegano gli esperti di Cybersecurity - ha intensificato ogni monitoraggio vista la capillare distribuzione territoriale del settore per individuare ogni ulteriore possibile caso di attacco». Oggi il direttore dell’Agenzia informazioni per la sicurezza interna (Ai si), Bruno Valensise, incontrerà il Comitato parlamentare per la sicurezza della Repubblica Copasir e domani verrà ascoltato il direttore generale dell’Agenzia per la cybersicurezza nazionale, Andrea Quacivi. Intanto la grande distribuzione e Coldiretti stanno valutando una prima stima dei danni per le derrate alimentari perse.