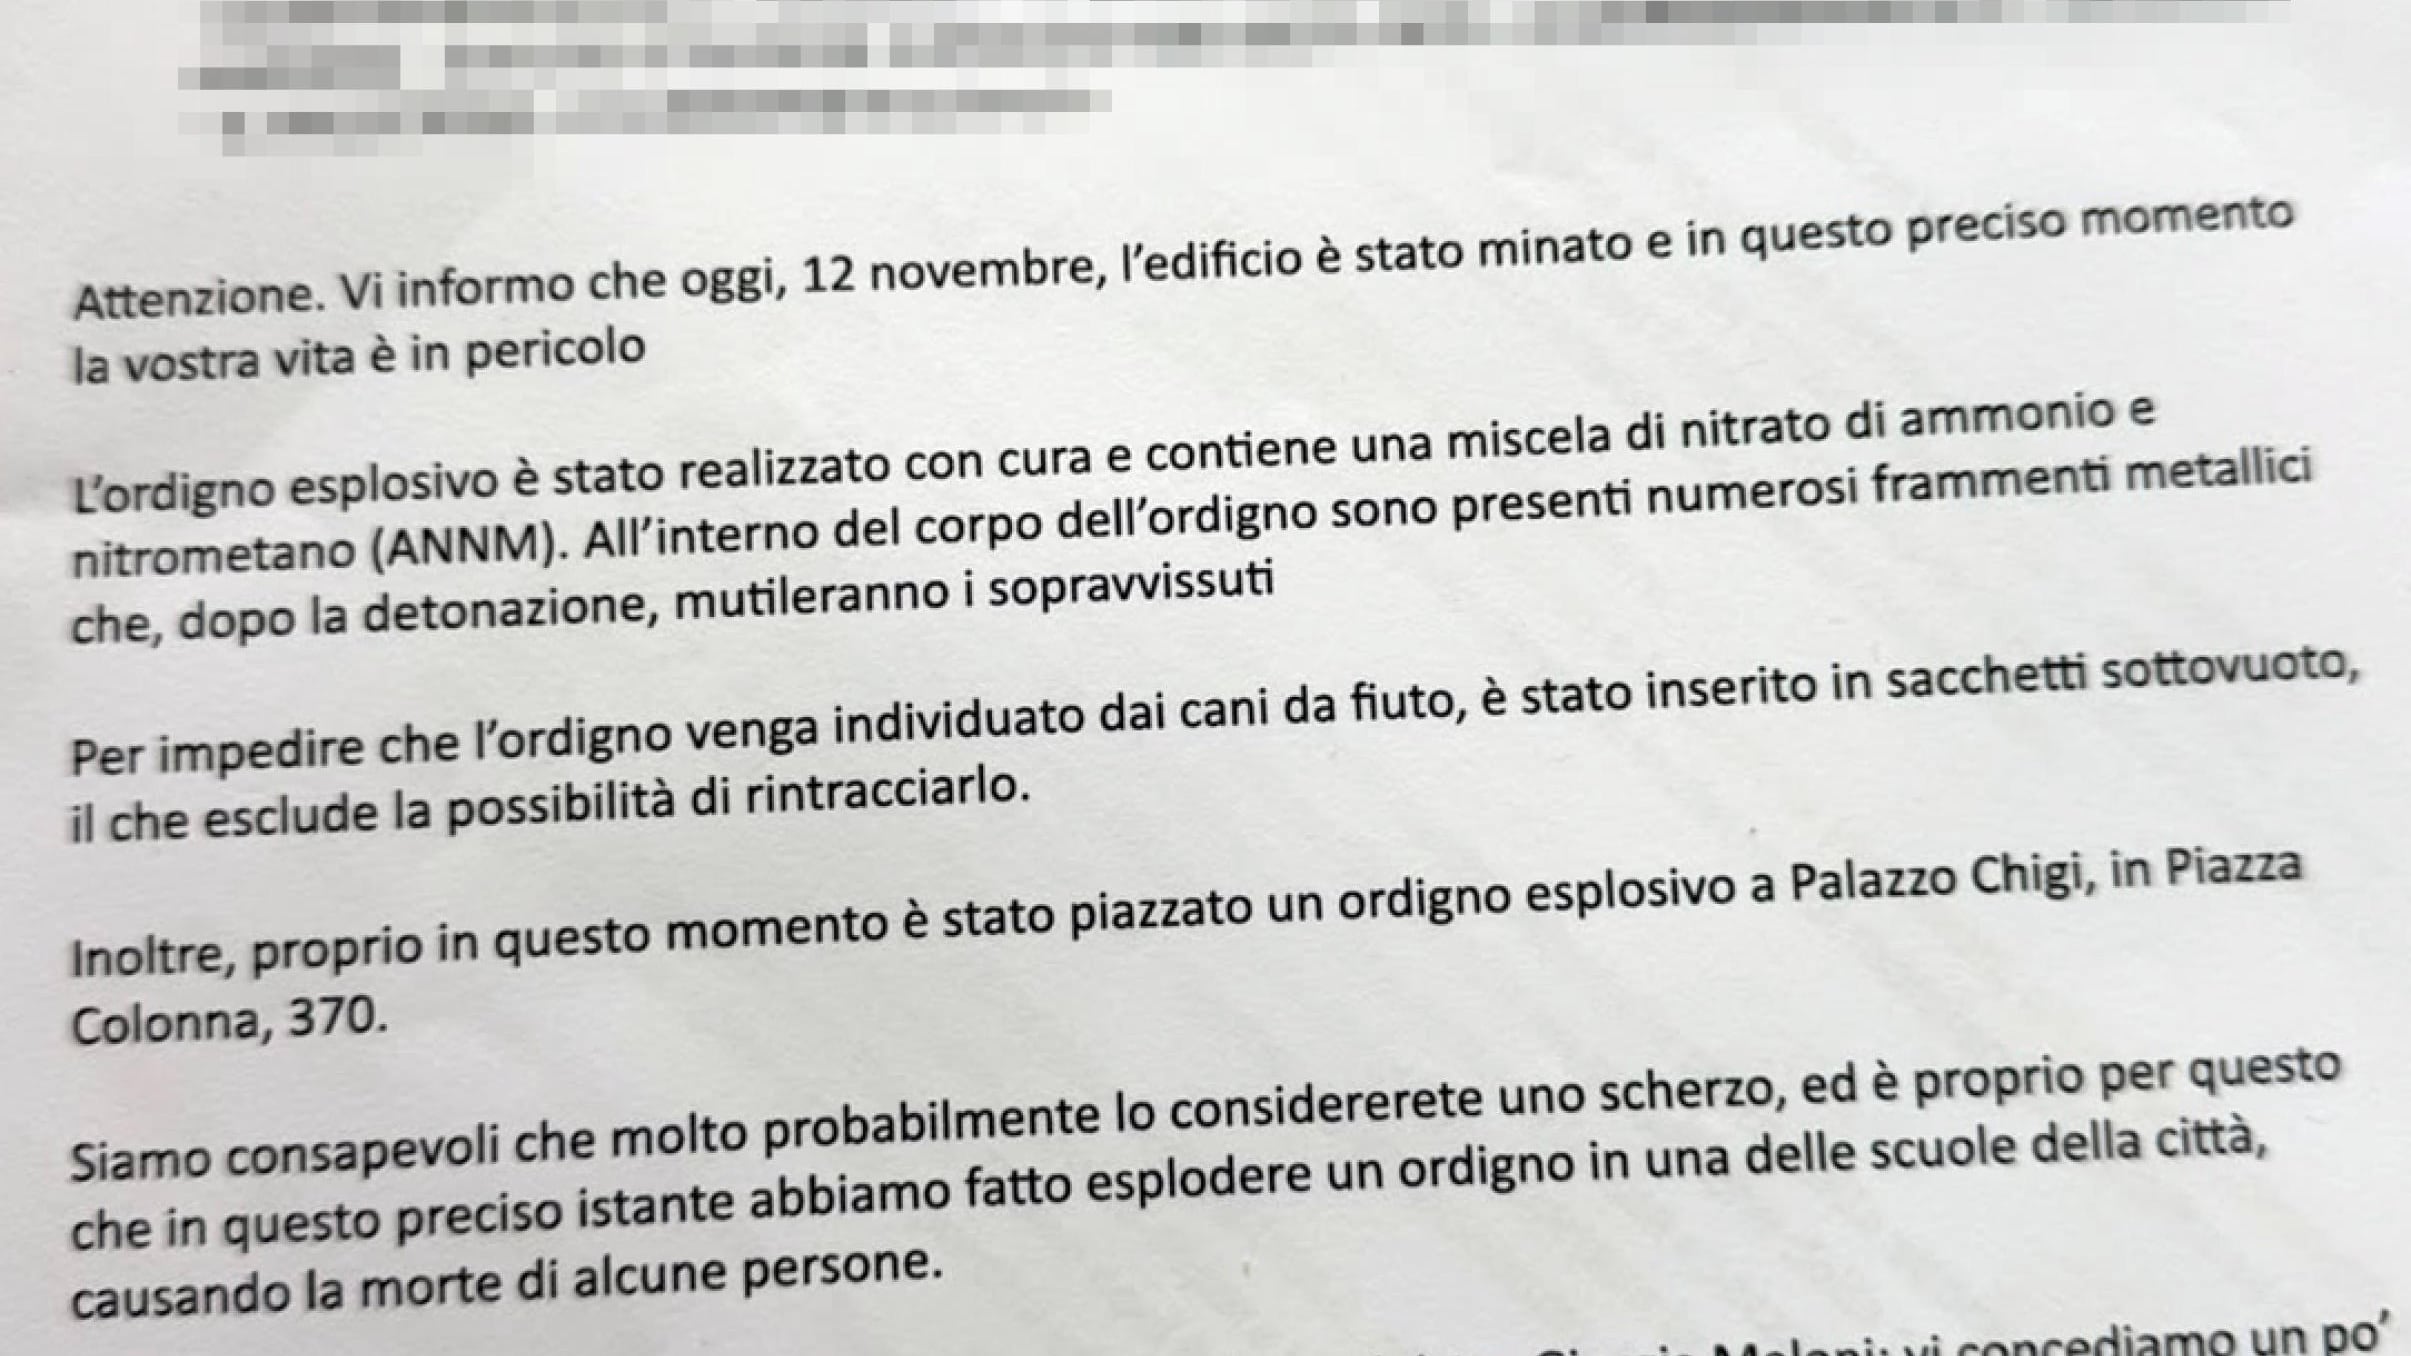
Stesso schema del giorno precedente. E della settimana scorsa. La mail con l’allarme bomba da parte del sedicente Mikhail Andropov è arrivata anche ieri. Questa volta appartiene al Dipartimento dell’Istruzione delle Filippine, ed è stato usato dal mittente per inviare il messaggio di minacce. Dai primi accertamenti sarebbe riconducibile a Jorhaida Budiang, un’ignara insegnante di Davao.
È solo uno degli innumerevoli account compromessi e in vendita sul dark web a prezzi insignificanti, come quello dell’Università di Taiwan utilizzato il giorno prima per inviare le minacce a 6mila scuole. Ma ne è stato usato anche un altro, di una scuola di Batangas City, sempre nelle Filippine. E nel Paese nei giorni scorsi proprio la locale National Privacy Commission ha confermato che si sono verificate compromissioni di dati da enti governativi. Un altro avvertimento bomba ieri è stato recapitato pure al tribunale di Sorveglianza di Roma, che non è stato evacuato. Sugli episodi indagano i pm dell’antiterrorismo della Capitale, che procedono per minacce e procurato allarme aggravati, mentre un altro fascicolo è stato aperto a Milano anche per intimidazione pubblica. Inchieste al momento contro ignoti. La prudenza nell’identificazione della minaccia è massima, con la stessa premier Meloni che avverte: «Non intendo avvalorare versioni senza riscontri solidi, come hanno fatto in altri Paesi». Di certo il testo della mail di ieri rivela il tentativo di rendere più credibili le minacce dopo la loro infondatezza manifesta e la risposta messa in campo dal governo per evitare la psicosi collettiva: «Siamo consapevoli che lo riterrete uno scherzo, ed è proprio per questo che abbiamo fatto esplodere un ordigno in una delle scuole causando la morte di più persone». E ancora: «Per impedire che l’ordigno venga individuato dai cani è stato inserito in sacchetti sottovuoto». La Polizia Postale analizza gli Ip delle mail, cioè gli indirizzi di rete da cui sono partiti i messaggi negli ultimi giorni. Ci sono non solo Filippine e Taiwan, ma anche un dominio australiano. Dettagli non rilevanti per risalire agli esecutori, perché non identificano la posizione reale del mittente.
Secondo gli esperti non sono necessarie particolari capacità informatiche per acquistare un account violato sul dark web e usarlo attraverso le varie piattaforme di anonimizzazione per inviare la mail a un pacchetto di indirizzi disponibile su fonti aperte, come era quello delle scuole. Dunque non si esclude un mitomane, ma nemmeno gruppi più strutturati che hanno come obiettivo la destabilizzazione. Ieri si è riunito il Comitato interministeriale per la sicurezza per mettere a terra misure di intervento non solo negli istituti scolastici, ma anche in altri potenziali ambiti e bersagli. L’obiettivo è impedire che minacce infondate blocchino i servizi essenziali del Paese. Nelle stesse ore in cui le scuole italiane ricevevano l’allarme bomba, nel nord della Francia la stessa minaccia di un ordigno ha temporaneamente interrotto la circolazione dei treni nello snodo di Calais-Fréthun, con importanti disagi per i collegamenti internazionali con Londra. E tre scuole sono state evacuate per lo stesso motivo. Non è però chiaro come l’allarme bomba sia arrivato negli istituti francesi. Di certo non è stato un attacco massivo come quello che ha colpito il nostro Paese.