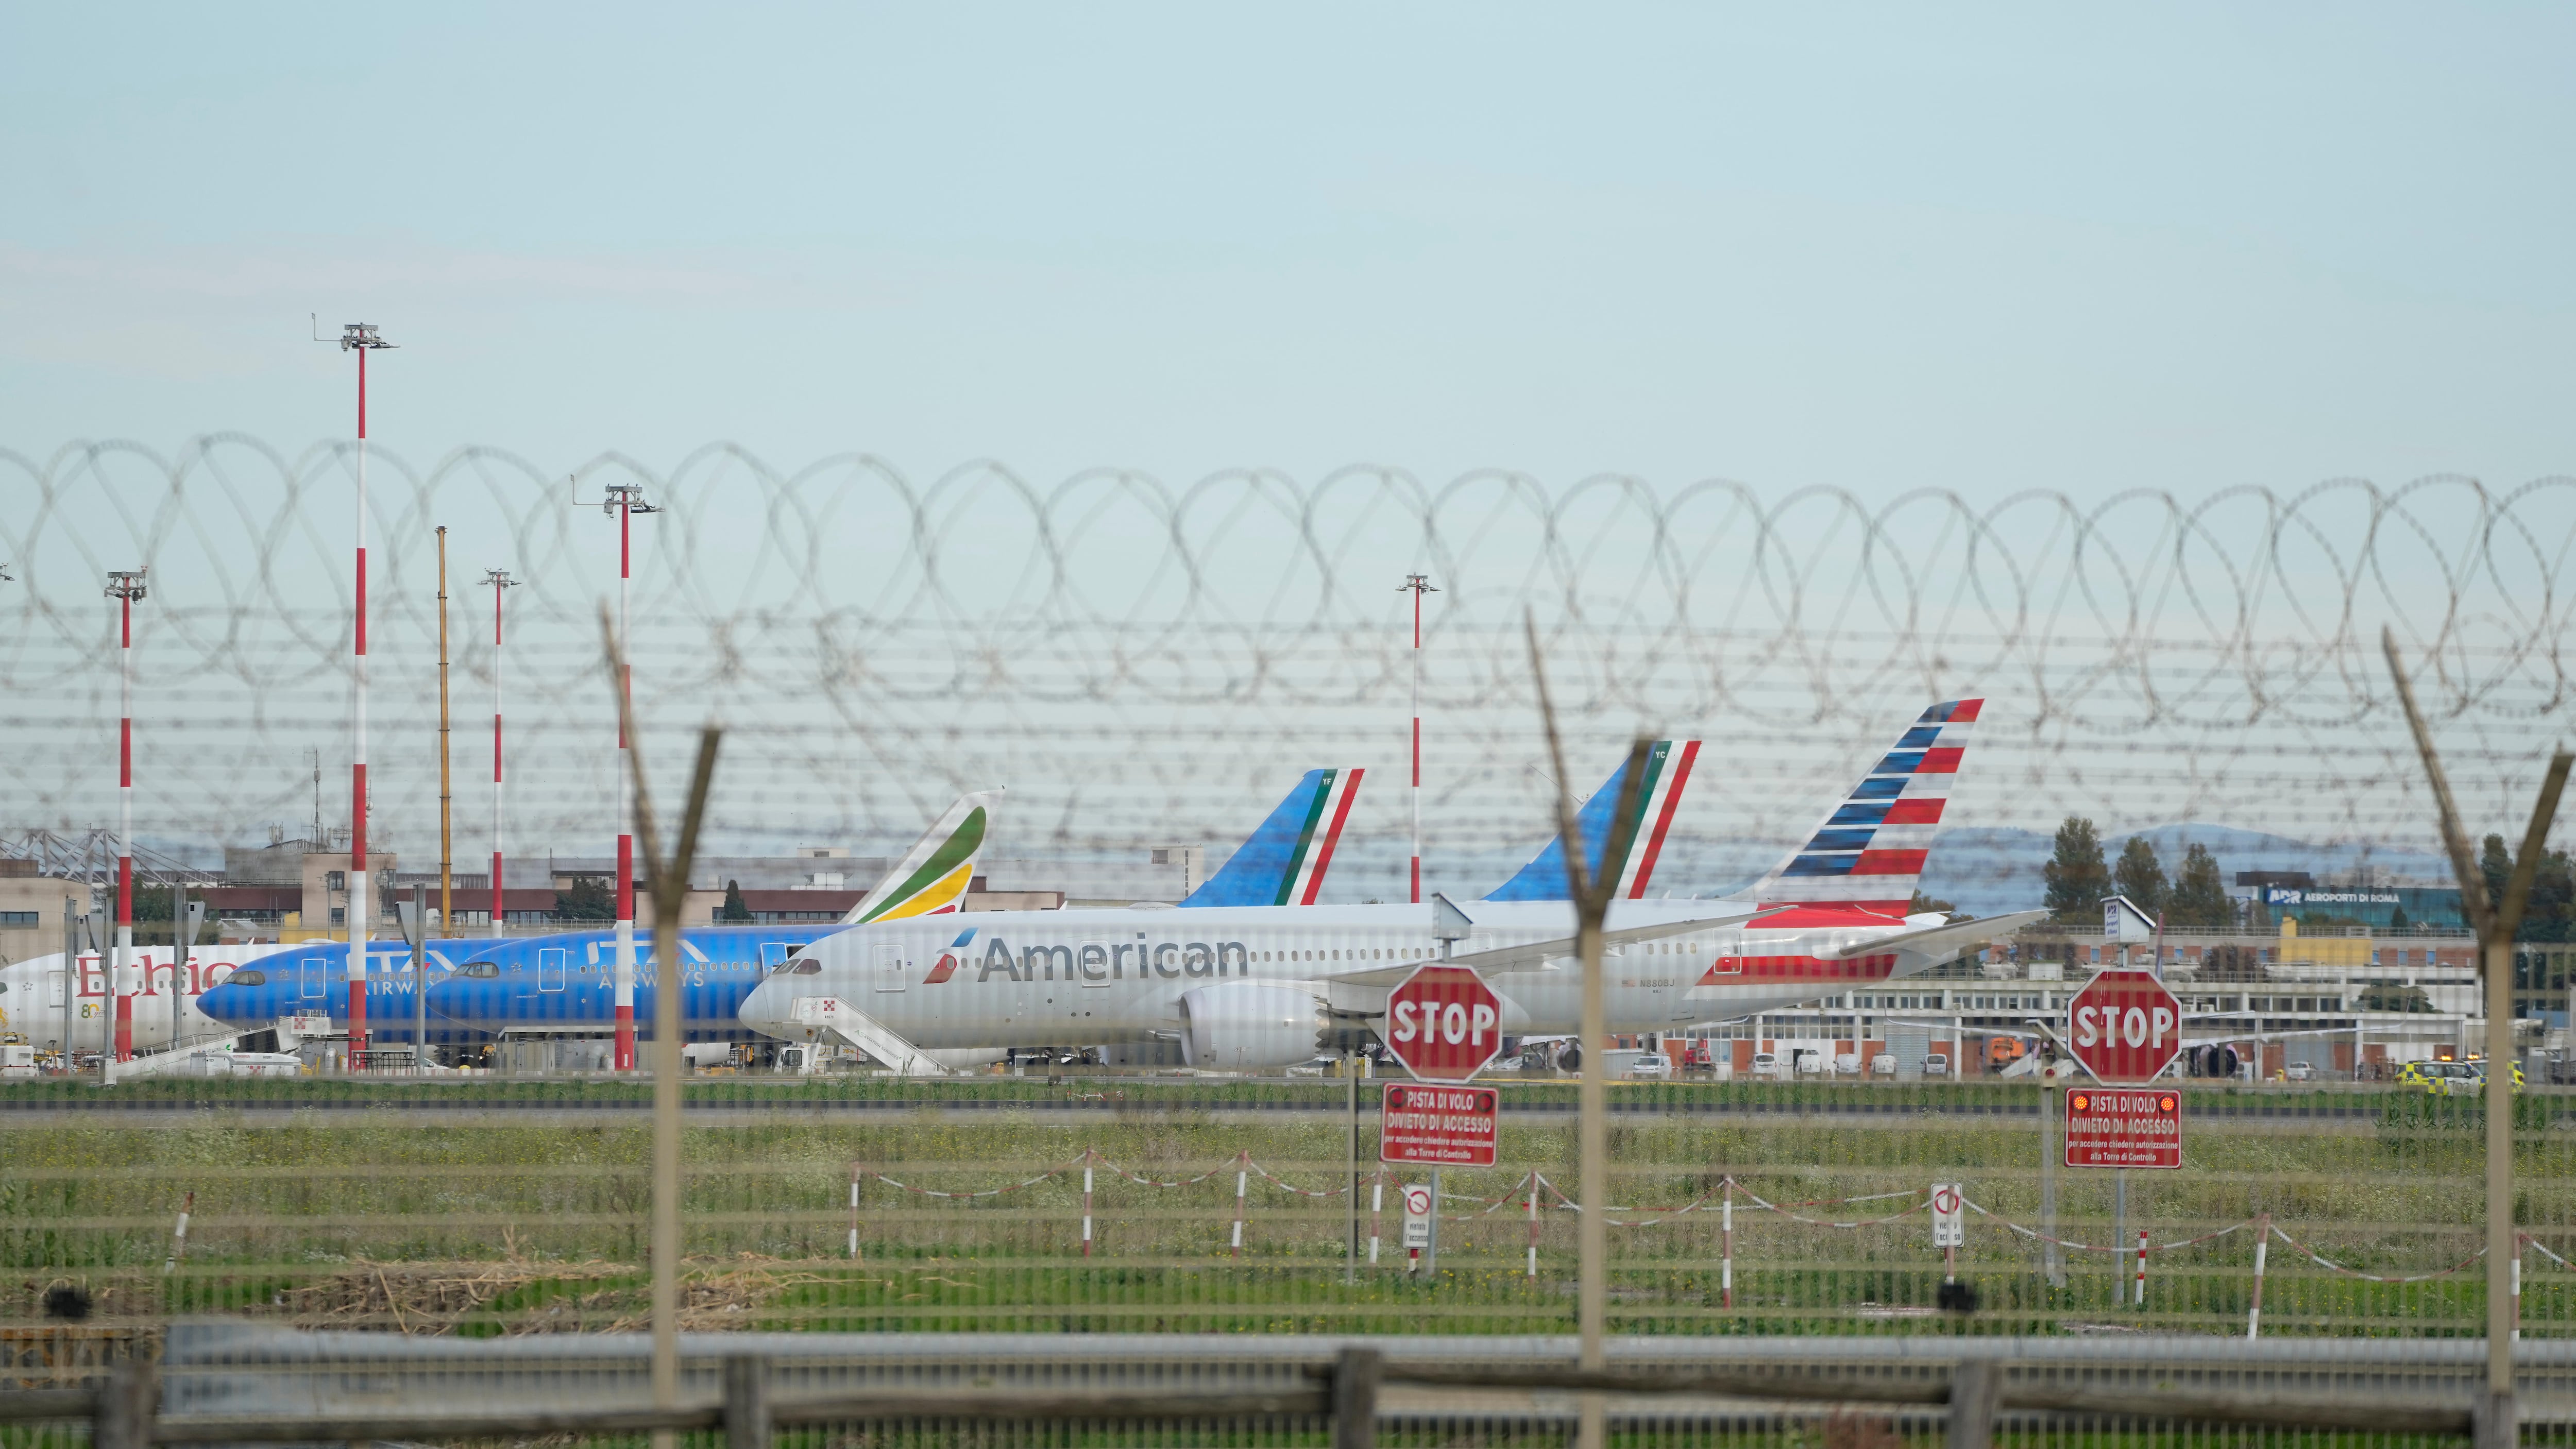
«Oggi il vostro cielo diventerà rosso». La minaccia, scritta in italiano, arriva agli aeroporti via mail ed è firmata dai «Combattenti dello Stato Maschilista».
Si tratta di un gruppo misogino riconducibile agli ambienti estremisti russi. «Male state», in russo Muzhskoye gosudarstvo, era già stato autore in passato di vari allarmi bomba, che poi si sono rivelati falsi.
Il gruppo degli hacker dell’aquila nera, vicino alla destra radicale, è stato fondato online nel 2016 da Vladislav Pozdnyakov. Sui social e su Telegram ha sempre sostenuto campagne anti femministe: la più celebre è stata quella contro la legge sulla violenza domestica. Pozdnyakov aveva stilato un manifesto in cui elencava tra i valori fondanti del gruppo il nazionalismo, il razzismo, il rifiuto del multiculturalismo. In sostanza una battaglia ideologica contro tutto ciò che è rappresentato dall’Occidente. E per lungo tempo ha avuto un largo riscontro in Russia, con tanto di sedi regionali. E un’interazione fittissima su VKontakte, il Facebook russo, che arrivò a bloccare il canale del movimento accusandolo di istigazione alla violenza. «Con le nostre azioni lasceremo un segno nella storia - scrivono i combattenti - e il vostro regime femminista se ne ricorderà per sempre».
Ma nel mondo della rete nulla è come sembra. La rivendicazione delle minacce ai voli è stata firmata dal gruppo di Pozdnyakov, ma non è detto che si tratti veramente dello Stato Maschilista.
Dietro all’azione ci potrebbe essere chiunque. Soprattutto ora che nelle community si infittiscono gli scambi di informazioni, comprese quelle sui codici dei voli e gli slot degli aeroporti.
Il 5 novembre è una data simbolo per i pirati del web: cinque in numero romano equivale a una V, simbolo della vendetta. Quindi è facile che in tanti abbiano cercato di bucare le reti informatiche di sicurezza dei voli con l’unico obbiettivo di creare caos e destabilizzare.
Quello che è certo è che le minacce di ieri sono pianificate da giorni. Da quanto risulta al Giornale, almeno dal 3 novembre, giorno in cui sono state rilevate parecchie (e insolite) interferenze gps, concentrate lungo la linea baltica. Polonia, Bulgaria, Romania, Lituania: la raffica di falsi allarmi bomba è partita da lì. Tanto che la Italimilradar ha emesso un avviso. L’escalation è arrivata al culmine ieri, con l’intensificazione del cosiddetto jumming (le interferenze) del traffico aereo su larga scala.
La confusione è immensa, sia sulle firme di chi attacca sia sulle motivazioni: il denominatore comune è l’odio anti occidentale, che attrae i collettivi di hacker più strutturati (come i NoName che hanno rivendicato gli attacchi ai frigoriferi dei supermercati) e quelli spariti dai radar da qualche tempo, come i Combattenti dello Stato Maschilista.
Tutti hanno contribuito all’impennata dei cyber-attacchi in Italia. Nel primo semestre dell’anno l’Agenzia Acn attraverso il Csirt (il team di risposta in caso di incidenti), ha gestito 2.171 eventi, il 47% in più rispetto allo stesso periodo del 2025 (quando erano stati 1.474). Di questi circa la metà - ossia 1.072 - hanno avuto un impatto confermato. A settembre gli eventi sono stati 485 (+57% rispetto ai 309 di agosto). In crescita pure gli incidenti (235 rispetto ai 196 del mese precedente).
Tuttavia «il dato del primo semestre 2026 - osserva l’Acn - non deve essere interpretato come aumento reale della minaccia ma come risultato di una maggiore capacità di intercettare e gestire fenomeni che prima potevano non emergere con la stessa tempestività o granularità».
C’è anche un altro aspetto da considerare: se finora i gruppi di hacker hanno agito con azioni DDos, puntando a intasare le caselle mail o bloccare temporaneamente i siti istituzionali, ora sembrano alzare il livello della minaccia, con effetti reali che impattano sulla nostra vita quotidiana.