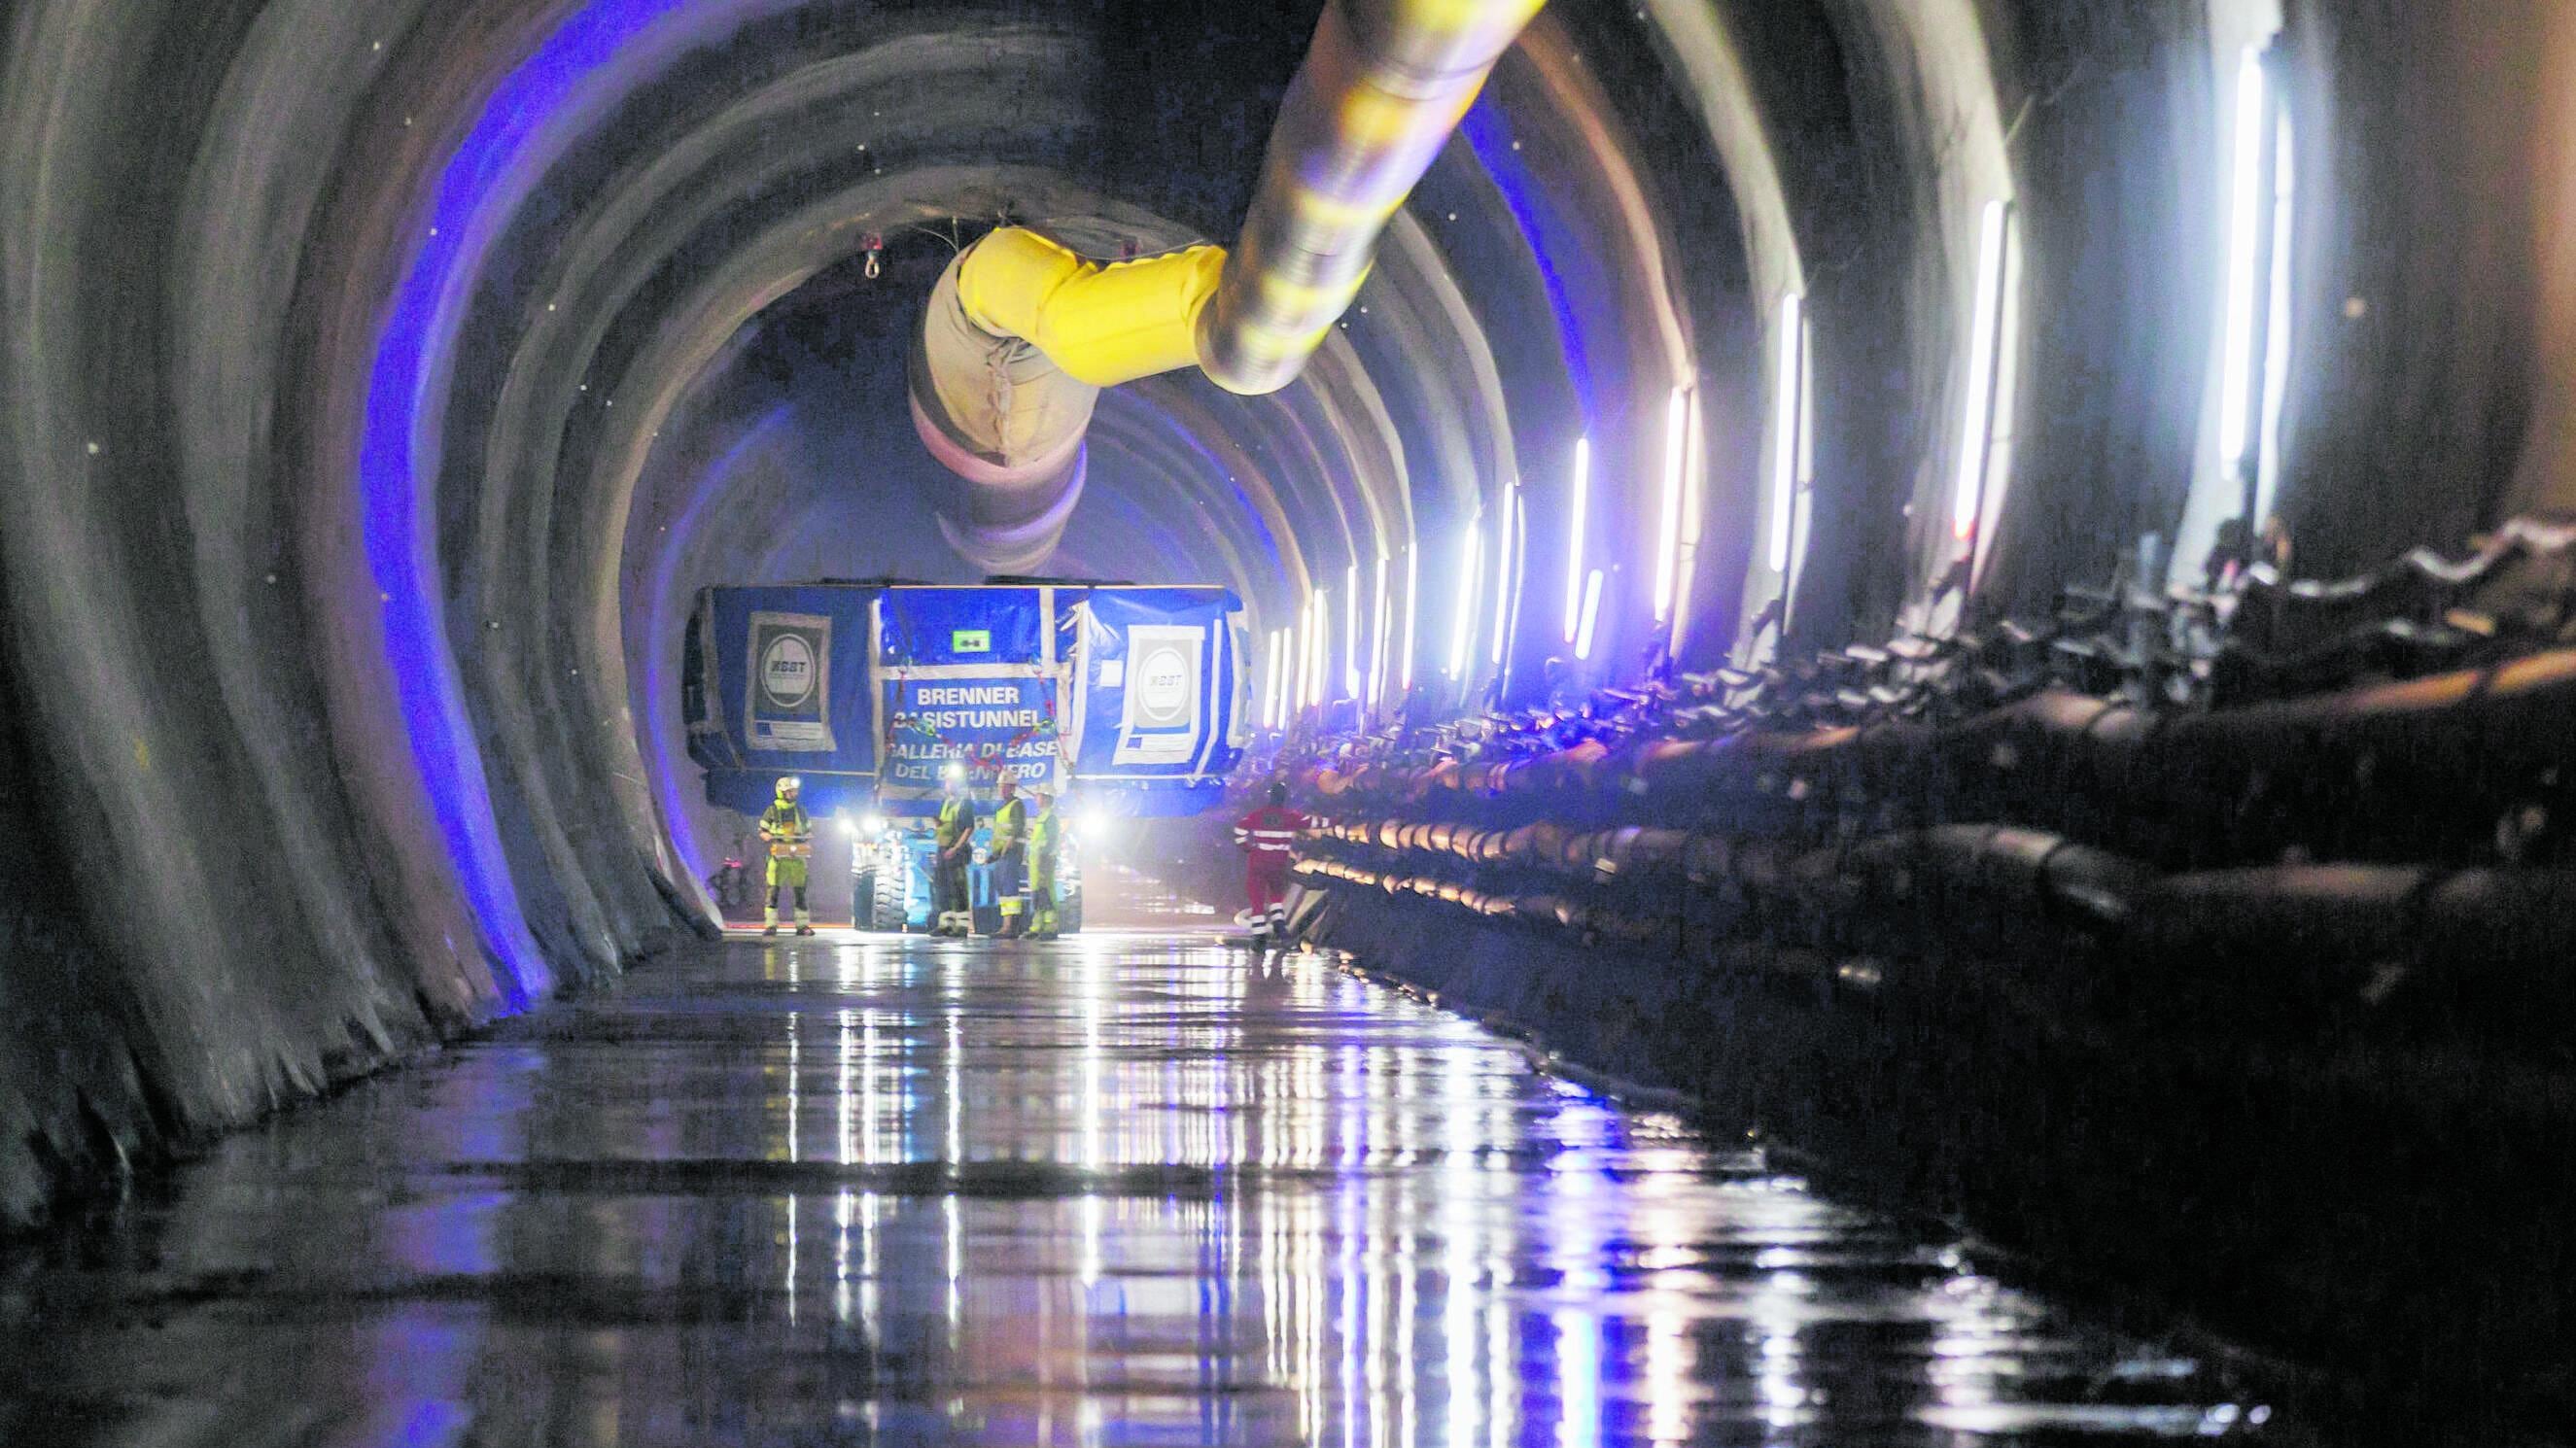
Gli allarmi bomba nei cieli europei e gli attacchi hacker ai frigoriferi dei supermercati hanno generato l’effetto caos, forse proprio l’obiettivo che ha ispirato le singole azioni di destabilizzazione. Ma questo non significa che i Paesi europei siano sotto un massiccio attacco cibernetico in corso tale da attivare uno stato di crisi. Perché un conto sono le mail con gli allarmi bomba fake, un conto sono le offensive informatiche per spegnere i frigoriferi di società prive dei requisiti di protezione richiesti, e un altro conto ancora sono i dati del ministro degli Esteri Antonio Tajani esposti sul dark web, magari risalenti a una o più violazioni passate. Proprio come quella che ha colpito il 17 ottobre scorso, la Bbt Se, la società incaricata di costruire e gestire il tunnel del Brennero, rivelata ieri dal quotidiano austriaco «Tiroler Tageszeitung». Per questo il livello di attenzione nelle agenzie per la cybersicurezza dei vari Paesi europei è ancora classificato come «standard», cioè nessuno stato di allerta. Anche la nostra Agenzia nazionale ha circoscritto gli episodi degli ultimi giorni, che non configurano al momento alcuna situazione di crisi. È la simultaneità degli eventi nei cieli e ai frigoriferi, compresi quelli della banca del sangue in Francia, ad aver attivato un coordinamento con Europol.
L’attacco alla società del Brennero è emerso solo ieri, ma risale a una ventina di giorni fa. Sarebbe stato eseguito dal gruppo russo, Everest: «L’incidente non ha avuto impatto sulla costruzione del tunnel», spiega l’azienda. Resta da appurare quali dati siano stati compromessi. Ma da anni le imprese sono nel mirino dei gruppi criminali, per questo l’evento non viene letto come particolarmente indicativo.
Ed è di questi giorni la notizia che sul dark web ci sarebbero i dati personali del ministro Tajani e dei suoi familiari: «La nostra posizione sull’Ucraina è la ragione politica per cui sono entrato nel mirino. Non mi farò intimidire in nessun modo». La Farnesina, che dal primo gennaio scorso si è dotata di una unità cyber interna, è finita sotto attacco più volte, l’ultima l’8 ottobre, da parte di un altro gruppo russo, «No Name». Ma non è escluso che i dati del ministro, come quelli del capo della polizia postale Ivano Gabrielli, del procuratore di Roma Francesco Lo Voi, e di altre 15 persone di cui No Name rivendica il possesso, siano finiti nel mercato nero a seguito di violazioni antecedenti. E non necessariamente dei siti ministeriali, ma di altri che potevano contenere quei dati. «Abbiamo sentito dire che nel dark Web si spaccia la droga. Quindi, stiamo alla larga. Come ci sia finito Tajani, è da chiedere a chi bazzica da quelle parti...», è la provocazione dell’ambasciata russa in Italia.
Il gruppo vicino a Mosca è stato l’autore di ripetuti attacchi, negli ultimi due anni, ai siti delle istituzioni. Nel febbraio 2026 erano stati presi di mira quelli collegati alle Olimpiadi Milano Cortina. Per gli esperti sono tentativi fisiologici, in aumento anche perché accanto a gruppi strutturati operano soggetti meno competenti, attratti da strumenti accessibili per provare a violare i sistemi. Ma ai tentativi non corrisponde automaticamente un esito positivo dell’offensiva. Vigilanza sì, ma per ora nessun allarme.