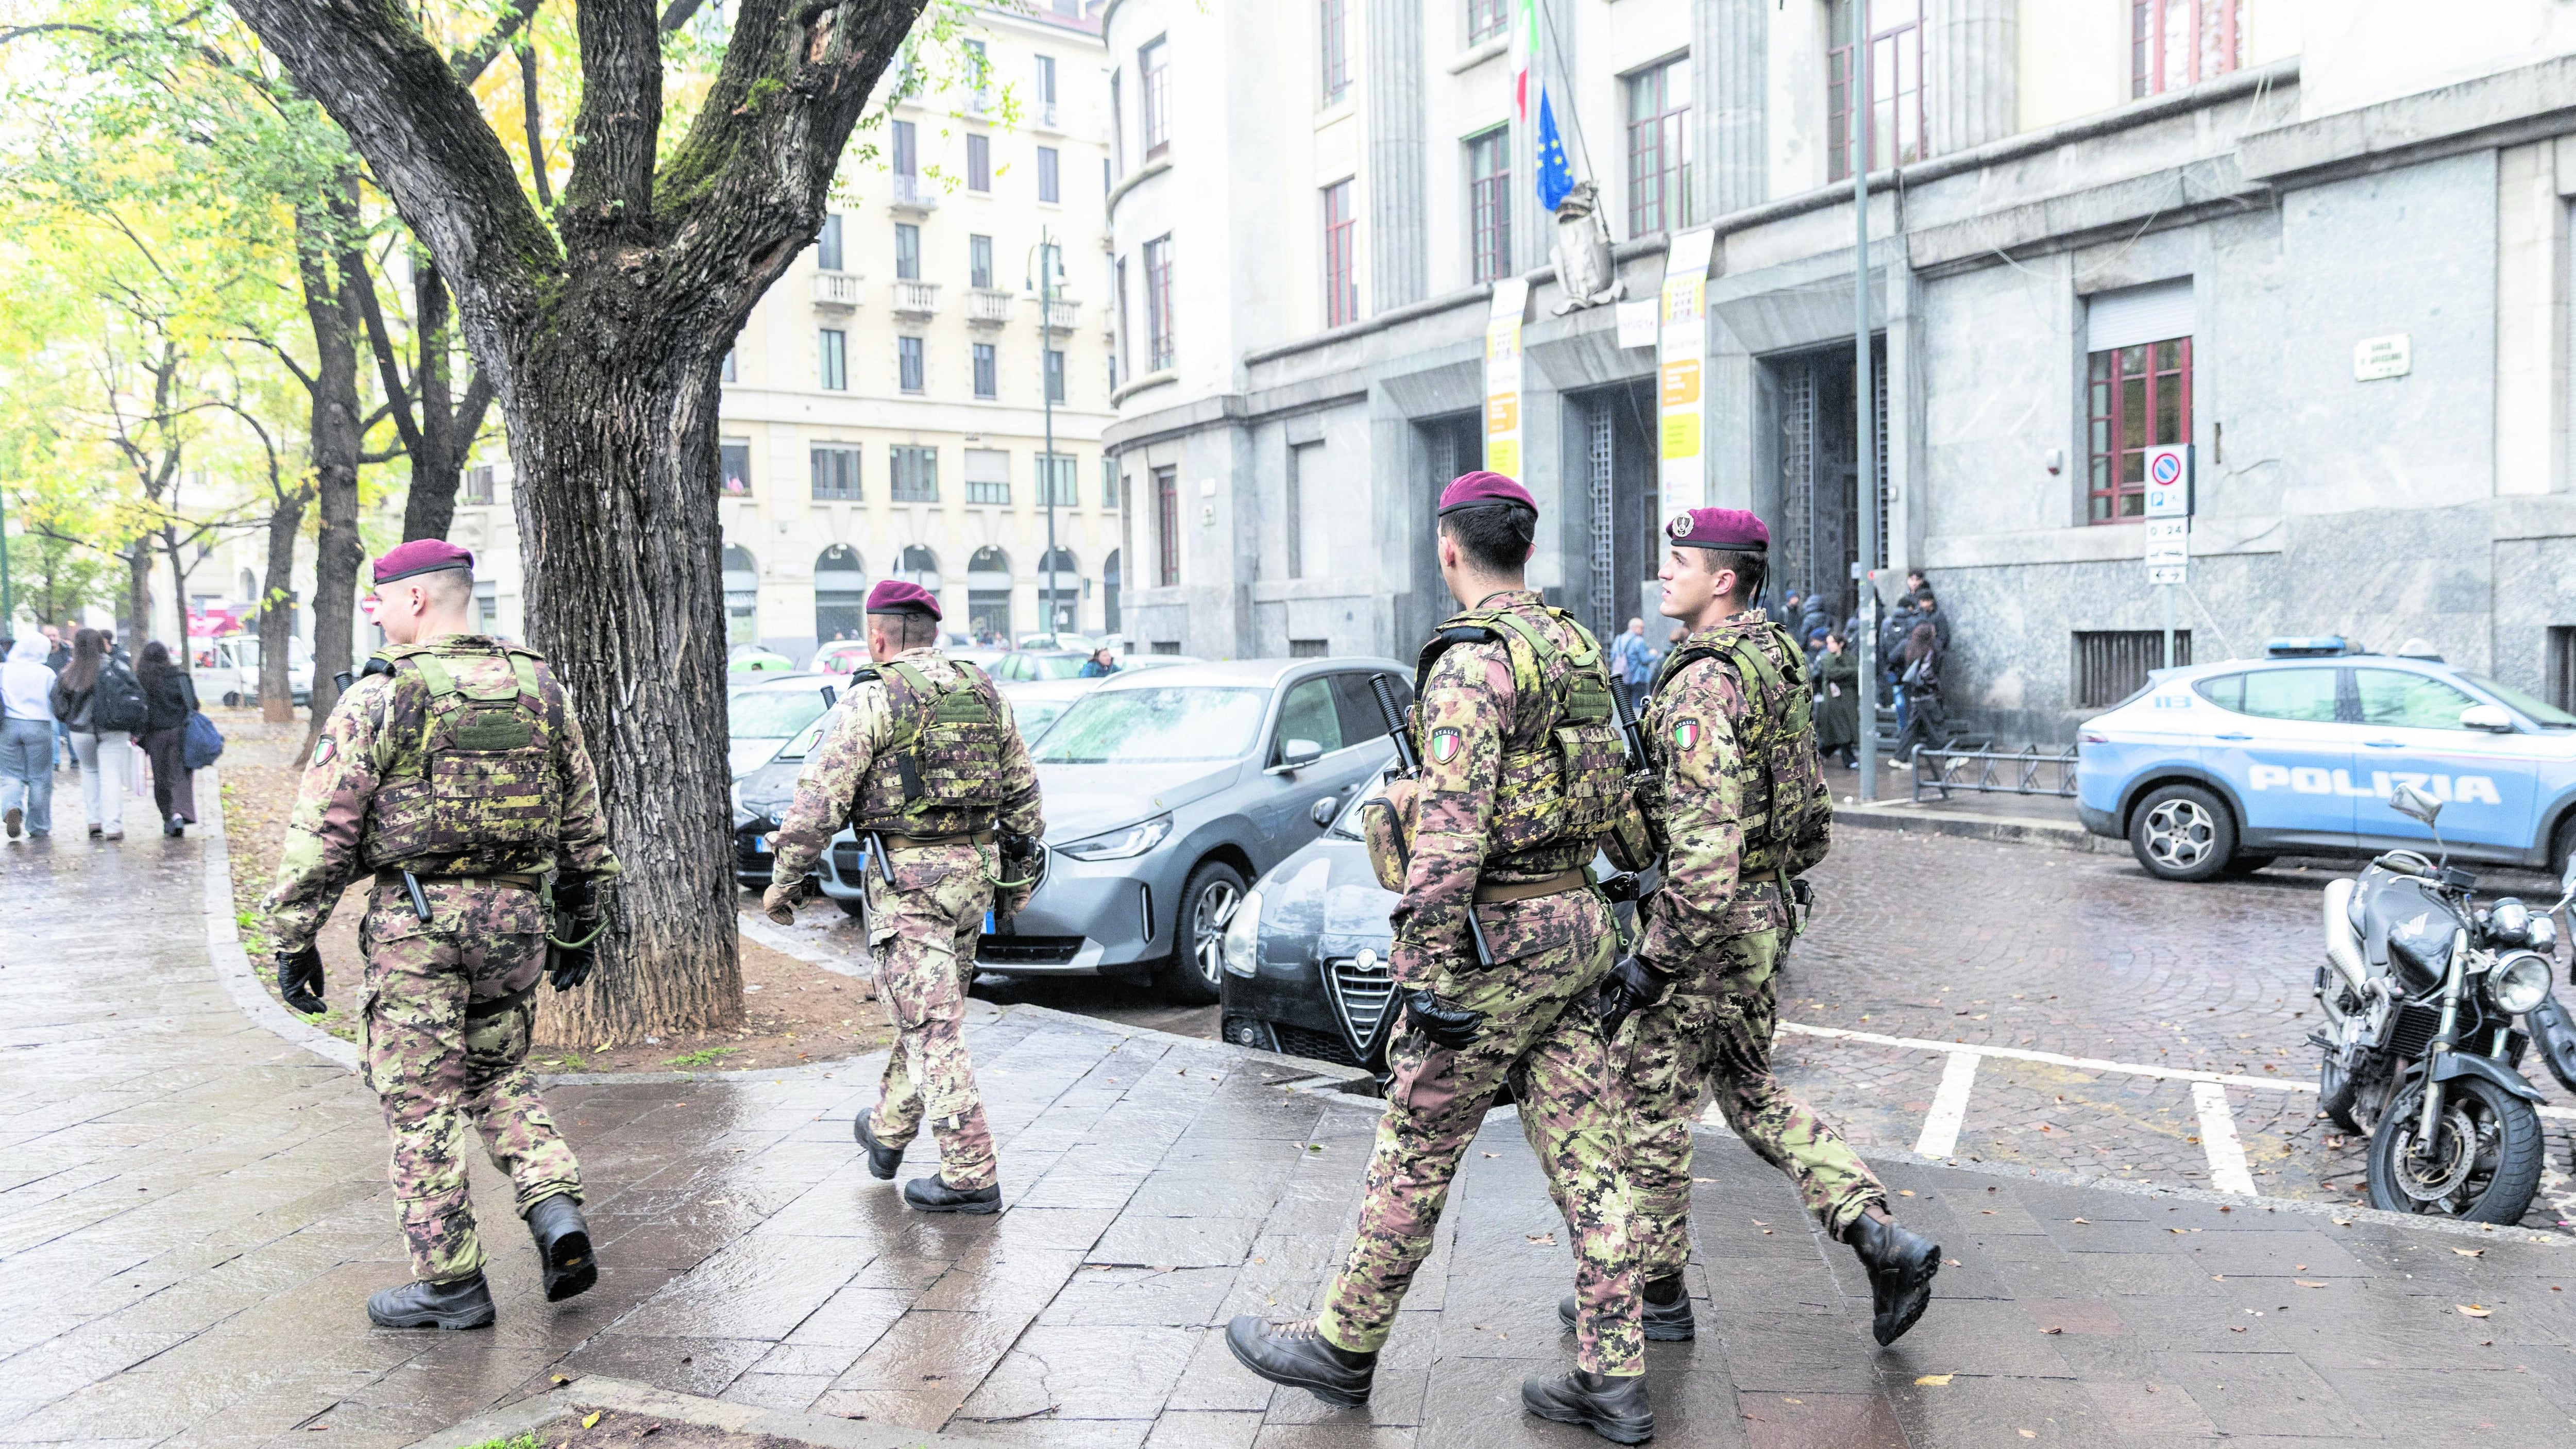
Il Paese è ancora sotto choc dopo la grande tensione vissuta nella mattinata di ieri – mercoledì 11 novembre. Mentre il governo rassicura e invita le scuole a riprendere regolarmente con le lezioni, sono in corso indagini per capire che cosa sia accaduto. Dietro l’ondata di panico che ha investito l’Italia si nasconde un attacco informatico lampo in cui sarebbero stati sfruttati un account rubato e l’intelligenza artificiale.
Sul caso sono già al lavoro i pool antiterrorismo di diverse procure — tra cui quelle di Roma e di Milano — affiancati dagli specialisti di polizia di Stato, carabinieri e dal Cnaipic (Centro nazionale anticrimine informatico per la protezione delle infrastrutture critiche). Stando a quanto recentemente riferito, le autorità italiane stavano monitorando una più ampia escalation ben prima di ieri: l’invio di massa di messaggi minatori agli istituti scolastici si inserisce infatti in un filone di indagini che comprende anche i recenti allarmi bomba sugli aerei e le incursioni ai danni dei sistemi di refrigerazione di diversi centri commerciali.
Secondo i primi risultati ottenuti dalle indagini, l’attacco nei confronti delle scuole italiane sarebbe stato effettuato in un arco di tempo estremamente ridotto, forse appena quindici minuti. Gli autori non avrebbero avuto bisogno di violare server, profili o database istituzionali. Sarebbe bastato interrogare uno o più sistemi di intelligenza artificiale attraverso una serie mirata di prompt per ricavare i codici meccanografici degli istituti statali, aggiungendo poi in automatico i domini standard, come ad esempio: “@istruzione.it” o “@edu.it”. Questo spiega per quale ragione le scuole paritarie siano state escluse dall’attacco: esse, infatti, hanno un dominio di posta elettronica diverso. Secondo gli investigatori, perfino il messaggio minatorio, ormai noto, sarebbe stato generato dall’AI.
Ma come è stato possibile colpire in così poco tempo ben 6.300 istituti? A quanto pare sarebbe stato sfruttato un account rubato a una studentessa di Taiwan. La giovane sarebbe vittima di furto d’identità. Per l’invio delle mail sarebbe stato utilizzato un dominio autentico, tuttavia gli ideatori del piano lo hanno schermato da una Vpn (rete privata virtuale) che rende difficoltosa la geolocalizzazione.
Un’altra domanda a cui dovranno rispondere gli inquirenti è se a lanciare l’attacco sia stata una persona sola, oppure un gruppo. Un indizio potrebbe arrivare dalle stesse mail: sono state inviate in blocco, o si è trattato di più invii?
Il nome con cui si è firmato il presunto autore del messaggio – Mikhail Andropov – è quasi certamente inventato. Gli inquirenti ne sono sicuri. Potrebbe essere anch’esso un messaggio. Oppure la scelta di un nome russo potrebbe essere stata una strategia per inasprire i rapporti tra Italia e Russia.
Ci troviamo in un momento estremamente delicato. La premier Giorgia Meloni ha ricordato a tutti che simili messaggi non costituiscono in sé una minaccia. Sono atti intimidatori finalizzati a spaventare e generare insicurezza. Tuttavia nulla verrà sottovalutato.