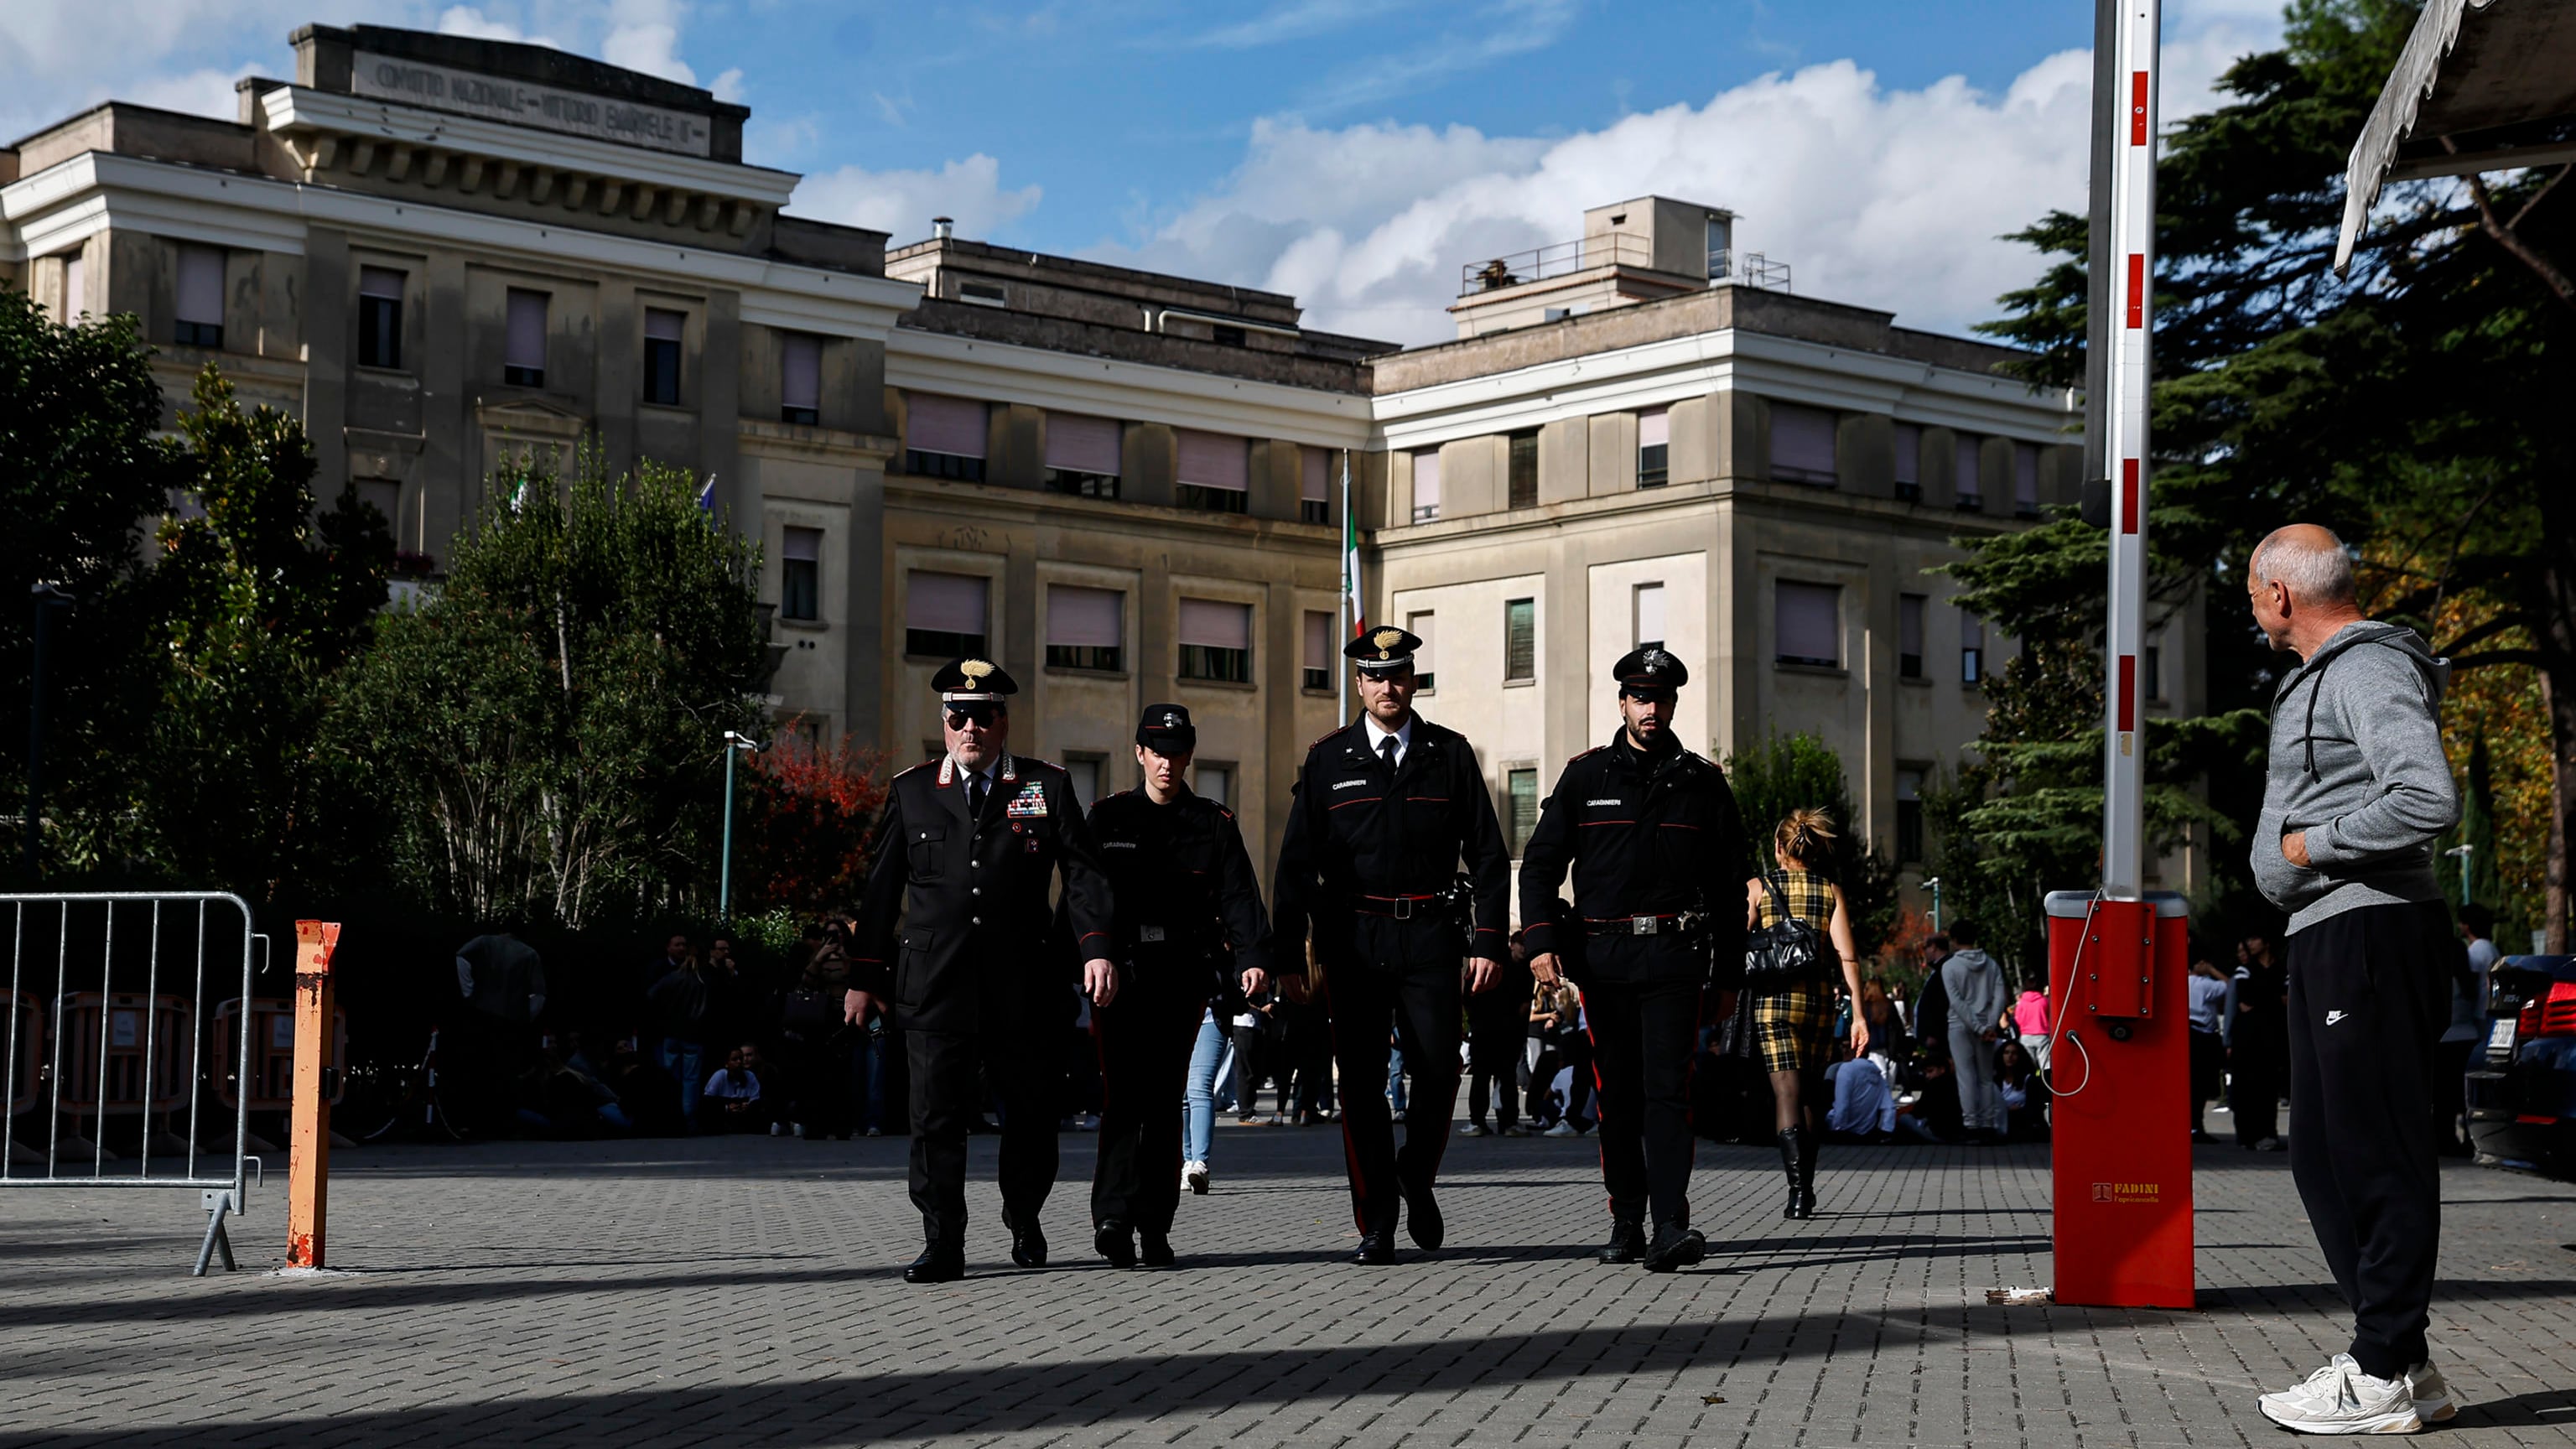
Finti allarmi corredati da minacce che finora, fortunatamente, non hanno avuto seguito ma che generano caos e obbligano le forze di polizia a disperdere energie. Attacchi simultanei a “pioggia” che arrivano via mail e, secondo gli esperti, potrebbero aver sfruttato anche le potenzialità offerte dall’intelligenza artificiale per creare un clima di destabilizzazione.
Intelligence e investigatori della polizia postale sono al lavoro per risalire a chi c’era stamattina dietro la tastiera quando poco prima delle 10 è stata inviata la mail con un nuovo allarme bomba a seimila scuole italiane.
Chi indaga punta a stabilire anche se ci sia un filo conduttore, una regia comune, con gli episodi che hanno provocato la settimana scorsa allerta anche ad alta quota, con voli di linea su tratte europee costretti ad atterraggi di emergenza e caccia militari decollati per scortarli.
I sospetti degli investigatori e il vertice a Palazzo Chigi
Il sospetto è che dietro l’ondata degli ultimi giorni ci sia un coordinamento. Per questo sono stati attivati i canali di cooperazione internazionale, per individuare i server da cui sono transitati i messaggi di posta elettronica ed è imminente una riunione dell’Europol con le forze di polizia di tutti i Paesi coinvolti negli attacchi informatici.
Su una eventuale regia comune come anche su possibili nuove minacce si sono confrontati nel pomeriggio a Palazzo Chigi i vertici dell’intelligence e dell’Agenzia per la Cybersicurezza Nazionale in una riunione presieduta dalla premier Giorgia Meloni.
Allo stesso tempo non si esclude che possa essersi innescato un effetto domino. Per il ministro dell’Interno Matteo Piantedosi “c’è una scia di eventi che, quantomeno sotto forma di emulazione, ha il tratto comune di cercare di impegnare il sistema pubblico attraverso allarmi che poi molte volte, per fortuna, si rivelano infondati”.
La mail inviata stamattina annunciando “un potente ordigno esplosivo” nei plessi scolastici è partita da un profilo compromesso della Daye University di Taiwan, un ateneo privato dell’isola. Dai primi accertamenti sembrerebbe possa essere riconducibile all’account di una ex studentessa violato dagli hacker. Nell’intestazione compaiono anche caratteri cinesi traducibili proprio nel nome Liu Fang-chun.
Le piste russa e iraniana e l’ipotesi del depistaggio
Nel breve messaggio ci sono riferimenti che rimandano ad atti analoghi avvenuti nei giorni scorsi: innanzitutto la firma Mikhail Andropov, che era già apparsa nella rivendicazione dei falsi allarmi bomba a bordo di aerei e nelle sedi di alcune emittenti televisive europee (tra cui l’irlandese Rte e la bulgara Nova Tv).
Andropov, nel messaggio, si autodefinisce il leader del “Vilayat di Misoginistan” che potrebbe nascondere un doppio indizio. La Vilayat-i faqih è infatti una teoria secondo cui, in assenza dell’imam, il giurista (faqih) ha facoltà di tutelare e reggere gli interessi della comunità ed è proprio il principio fondatore del governo della Repubblica iraniana.
Proprio la pista iraniana è quella seguita al momento dalla Francia per far luce sugli attacchi informatici alla catena del freddo. Misoginistan, invece, sembra riecheggiare ironicamente i fantomatici “Combattenti dello Stato Maschile” firmatari di altre mail con le segnalazioni di esplosivo sugli aerei e che rimandano al gruppo russo ultranazionalista e misogino “Muzhskoye Gosudarstvo”. Un dettaglio che sembrerebbe portare, quindi, verso Mosca.
Ma tra le ipotesi al vaglio degli investigatori c’è anche quella del depistaggio. Un’operazione di “false flag” orchestrata da qualcuno che potrebbe aver interesse a far ricadere la responsabilità su Stati “ostili” o su gruppi criminali rivali.
Un’insidia di cui ha parlato nelle ore scorse anche il direttore della polizia postale, Ivano Gabrielli, avvertendo: “I mandanti in questo campo sono difficili da individuare, ci sono attaccanti che vogliono far credere di essere altro”.
Al momento ci sarebbero delle “piccole tracce” su cui si sta concentrando l’attenzione degli esperti. Sotto la lente finisce, inevitabilmente, anche la concomitanza con il falso allarme arrivato sempre per posta elettronica stamattina in oltre trecento scuole dell’Irlanda del Nord e mille istituti in Scozia.