Negli ultimi 30 giorni, l’Europa è stata oggetto di un’ondata di attacchi sotto soglia che ha riguardato refrigeratori di supermercati ed enti di raccolta di emocomponenti, nonché una serie di falsi allarmi bomba che ha interessato voli di linea continentali e plessi scolastici.
Se gli attacchi ai refrigeratori, trasformati in veri e propri forni attraverso il sabotaggio telematico dei sistemi OT (Operational Technology), risultano essere caratterizzati da un certo grado di sofisticazione, gli allarmi bomba nella loro relativa semplicità di esecuzione hanno avuto un elevato impatto dal punto di vista cognitivo e del danno secondario determinatosi nei maggiori costi sobbarcati dalle compagnie aeree.
La chiave dell’elevata efficacia di un falso allarme bomba è proprio il rapporto costi/benefici estremamente favorevole: basta una semplice mail inviata in modo coordinato, e coi dovuti accorgimenti anti-tracciamento, per limitare una funzionalità essenziale come il trasporto aereo creando una serie di disservizi che contribuiscono al senso di allerta semi-permanente nell’opinione pubblica europea.
Gli allarmi bomba nelle scuole non sono da sottovalutare
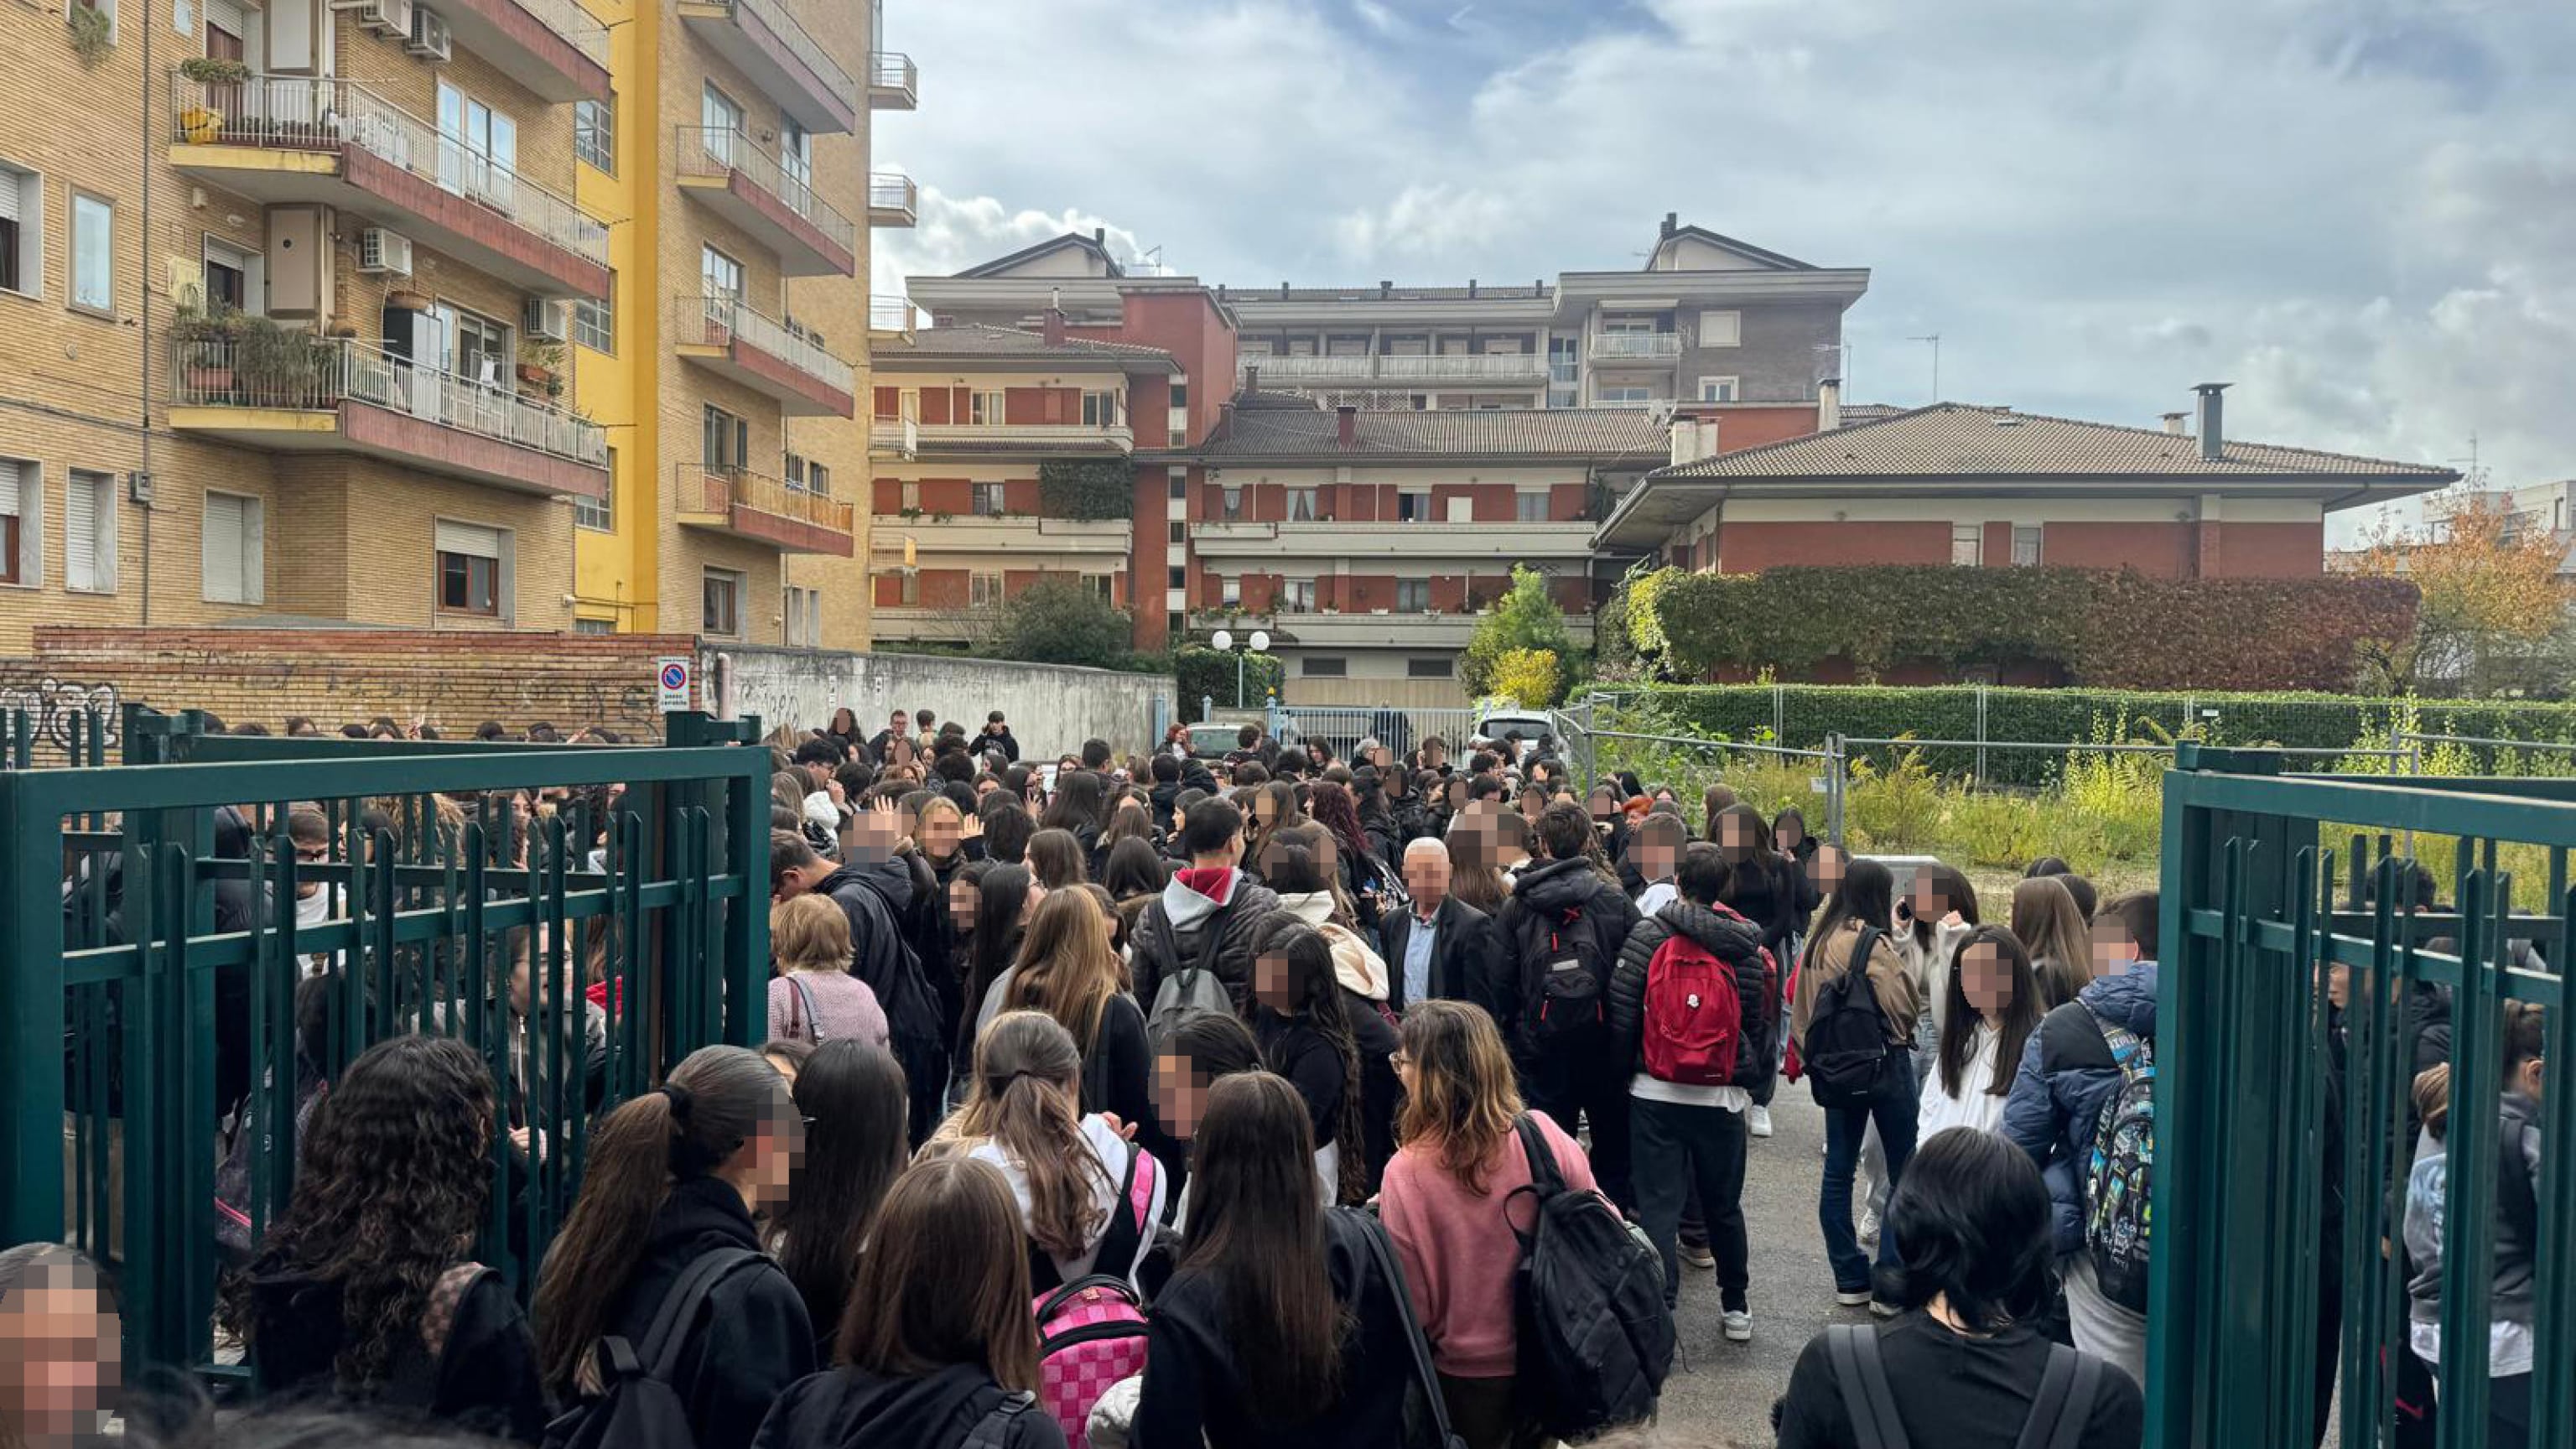
Per quanto riguarda i falsi allarmi bomba nelle scuole, gli eventi di mercoledì 11 novembre hanno coinvolto non solo l’Italia ma anche altri Paesi europei in modo quasi contemporaneo: in Scozia, Irlanda del Nord e Repubblica d’Irlanda ci sono state mail di minaccia identiche che però non hanno causato l’evacuazione delle scuole in quanto immediatamente riconosciute come false.
Per quanto riguarda il nostro Paese, mercoledì non è stato il primo caso: il 2 novembre 271 scuole hanno ricevuto un primo allarme bomba a firma delle “Guardie della Rivoluzione Islamica” - i pasdaran iraniani – che ha provocato evacuazioni nelle scuole del Lazio, Liguria, Veneto e Friuli Venezia Giulia. L’11 novembre, invece, le scuole toccate sono state circa 6mila in 16 regioni.
Si riconosce qui lo stesso schema osservato per i falsi allarmi bomba sui voli di linea: la prima ondata, il 3 novembre, ha riguardato sette voli, mentre la seconda, tra il 5 e il 6, circa 21. Per quanto riguarda gli attacchi ai refrigeratori, la seconda ondata – anche in questo caso quella più estesa sul territorio europeo – è avvenuta tra il 2 e il 3 novembre. Sebbene non sia possibile attribuire la paternità di questi attacchi in modo univoco, è oltremodo singolare – e indicativo di una possibile regia coordinata – che il picco degli attacchi sia avvenuto nel periodo compreso tra il 2 e il 6 novembre.
Questo dato, insieme all’evidenza della dinamica reiterata col secondo attacco su scala maggiore e alla diffusione geografica impongono cautele nella derubricazione a semplice “burla studentesca” degli allarmi bomba nelle scuole: potevano pochi studenti di una classe colpire scuole in Italia, Scozia, Irlanda e farlo in così grande numero? Ha senso fare un’azione così grande solo per “saltare la scuola” quando sarebbe bastata una semplice mail al singolo istituto scolastico per innescare l’evacuazione?
Se la rivendicazione emersa risulta essere quanto meno bizzarra, è pur vero che l’italiano zoppicante in cui è stata scritta appare frutto di una traduzione automatica da una lingua straniera, probabilmente l’inglese. A priori pertanto non è possibile né liquidare il tutto a una bravata studentesca, né momentaneamente parlare di un’azione afferente al campo della guerra ibrida, sebbene vi siano indicazioni generiche in tal senso.
Occorre esprimere capacità di deterrenza
Quello che invece appare evidente è l’escalation di azioni susseguitesi in Europa negli ultimi 30 giorni – ricordiamo che il primo evento ai refrigeratori è accaduto in Francia l’11 ottobre.
Quest’aumento numerico e la contemporanea espansione geografica impone una riflessione sulla capacità europea e nazionale di esprimere deterrenza nei confronti degli attacchi sotto soglia.
Risulta evidente, stante i fatti sin qui accaduti, che questa capacità sia pressoché nulla. La deterrenza, in senso militare convenzionale, si esplicita attraverso la preparazione delle forze e la capacità di reazione, che se dovesse innescarsi, comporterebbe un costo eccessivo per l’avversario, pertanto esso è sconsigliato dall’agire. Lo stesso principio è applicabile nel campo degli attacchi sotto soglia: un avversario può essere limitato nella scala e nell’intensità di un attacco se il suo opponente possiede capacità in grado di eguagliare (o superare) lo stesso livello di minaccia e soprattutto dimostra di avere la volontà di metterla in atto. L’inazione, porta con sé solo lo stimolo, per il proprio avversario, ad aumentare il livello degli attacchi.
Ecco perché quindi le parole dell’Ammiraglio Giuseppe Cavo Dragone – a capo del Comitato Militare della NATO – riguardanti la necessità di essere proattivi nel campo della guerra ibrida riportate a novembre 2025, risultano essere non solo un monito, ma una profezia stante gli ultimi eventi.
Essere proattivi, quando si tratta di attacchi sotto soglia – cioè nella guerra ibrida – non significa utilizzare armamenti per colpire l’avversario, ma significa saper individuare le organizzazioni che stanno dietro questi attacchi, chiarirne le reti di sostegno, ed effettuare azioni per smantellarle che afferiscono al campo cyber. Detto in termini più semplici: serve “hackerare gli hacker”.
Sarebbe altresì necessario imbastire azioni nello spettro informatico per disabilitare/disarticolare, enti, sistemi e servizi dell’avversario esattamente come avviene per gli attacchi che l’Europa sta subendo, ma per l’Alleanza Atlantica esiste un limite giuridico dato dalla natura difensiva della stessa.
Rispondere “a tono”
Cosa si può quindi fare? Ad esempio si potrebbero colpire le bot/troll farm note con azioni che non sarebbero di rappresaglia, ma dimostrative della volontà europea di non lasciare impuniti certi attacchi.
Come abbiamo già accennato, occorre identificare gli autori e ricostruire le reti, quindi servono capacità investigative e di intelligence coordinate oltre a strumenti cyber per interrompere le operazioni. I singoli governi europei, in modo coordinato ma fuori del quadro NATO, dovrebbero attivarsi con risposte diplomatiche ed economiche e, in caso anche operative.
Soprattutto, lo ripetiamo ancora una volta, serve la volontà di utilizzare questi strumenti, senza la quale anche il solo limitarsi a difendere le proprie infrastrutture non servirà a far cessare gli attacchi. Il meccanismo di risposta deve quindi essere sovranazionale: occorre una strategia europea, coordinata con la NATO, che metta in comune intelligence, capacità tecnologiche e strumenti di deterrenza informatica al di sotto di un unico comando.