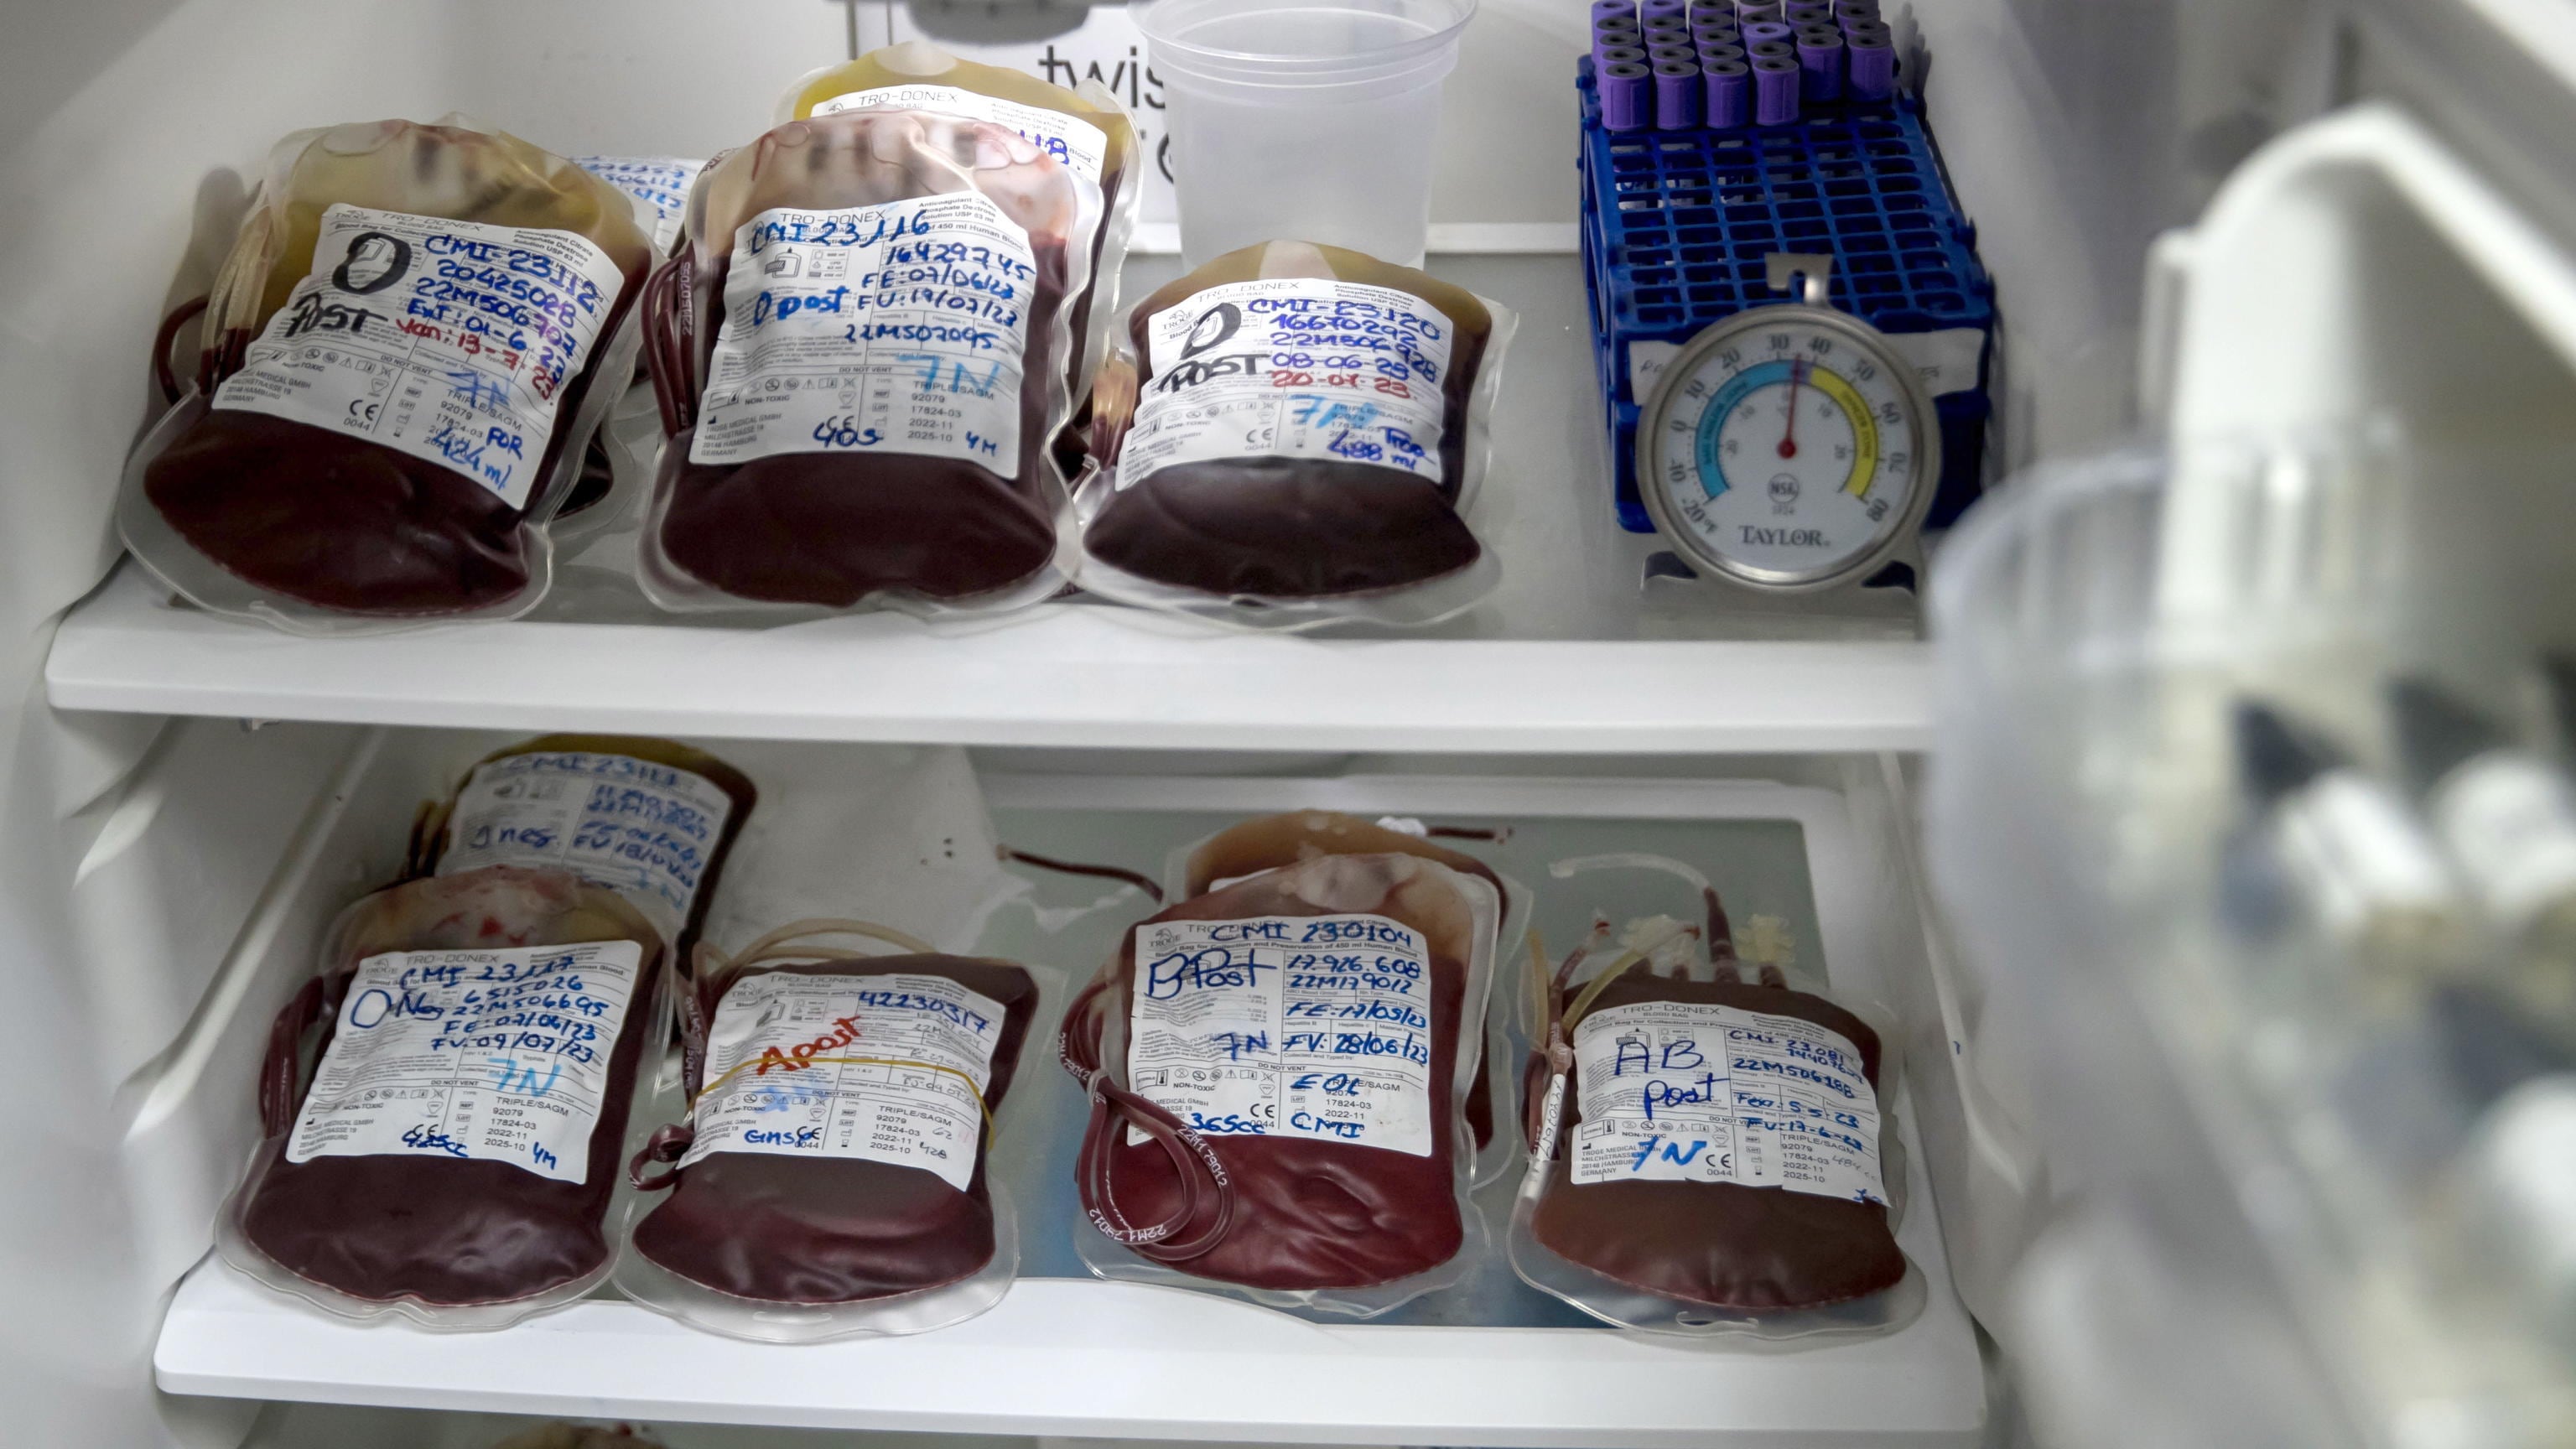
Dopo i frigoriferi dei supemercati, sotto attacco degli hacker ci sono quelli del sangue, utilizzati per la conservazione delle donazioni. L’allarme è scattato in Francia dove alcune celle frigorifere dell’Établissement français du sang (Efs), ente pubblico ufficiale responsabile della gestione delle sacche e della medicina trasfusionale in tutta la nazione, sono state colpite da un blocco informatico.
Il metodo è sempre lo stesso: sistema si sicurezza «bucato», termometri alterati. Se normalmente le sacche di plasma vengono conservate a -30 gradi, di colpo le temperature sono schizzate a 110 gradi. Appena si è verificato l’incidente, le apparecchiature sono state messe in sicurezza - senza alcun impatto sui prodotti e sui campioni - oppure disattivate. E tutto il materiale è stato messo al sicuro. «Non si registra alcuna perdita di prodotti ematici. I prodotti conservati nelle apparecchiature coinvolte sono stati trasferiti o messi in sicurezza» ha dichiarato la direzione dell’Efs. Una delle prime mosse è stata disattivare gli accessi da remoto alle apparecchiature interessate, che equivale a «chiudere la porta» agli attacchi esterni. Si può dire che il sistema di sicurezza abbia funzionato: lo staff è riuscito a riparare ai danni con tempi di reazione contenuti. Ma ora è urgente capire le modalità del blitz per evitare che accada ancora in altri istituti o, ancora peggio, negli ospedali.
O negli istituti bancari, come accaduto ieri in Francia al Crédit Mutuel Arkéa, dove sono stati polverizzati 100 milioni di euro per un cyberattacco. «Il denaro - spiegano i responsabili della banca - è stato convertito il criptovalute attraverso piattaforme specializzate. Ma gli hacker non sono passati per i conti dei clienti delle filiali».
Nelle community gli hacker di NoName057, che ieri hanno rivendicato il sabotaggio dei supermercati, hanno annunciato: «Questo è solo l’inizio» e pubblicano foto con le Poste Mobili francesi sullo sfondo.
Nessuno è immune, nemmeno in Italia. Per questo ieri l’agenzia per la cybersicurezza nazionale Acn lancia un nuovo - urgentissimo - invito: «Blindare subito i sistemi di controllo, monitoraggio e teleassistenza nei processi industriali e nella conservazione di prodotti e materiali sensibili». L’allerta è rivolta a soggetti pubblici e privati «che impiegano tecnologie per il mantenimento della catena del freddo, nonché sistemi di telecontrollo e supervisione industriale».
«Con l’AI stanno cambiando le regole del gioco - spiega Luca Nicoletti, caposervizio dei programmi industriali Acn - Mentre prima pensavamo di nasconderci, ora questi sistemi fanno scanning del web: chi non viene attaccato, viene registrato e l’AI consente di fare attacchi paralleli».
Molti tentativi di sabotaggio vengono (ancora) sventati: è il caso si Italgas. L’ad Paolo Gallo racconta che ogni giorno sono centinaia i tentativi di bucare i sistemi informatici. E poi ci sono le piccole e medie imprese, non obbligate a schermarsi con i programmi Nis 2 e vulnerabili in tutto e per tutto.