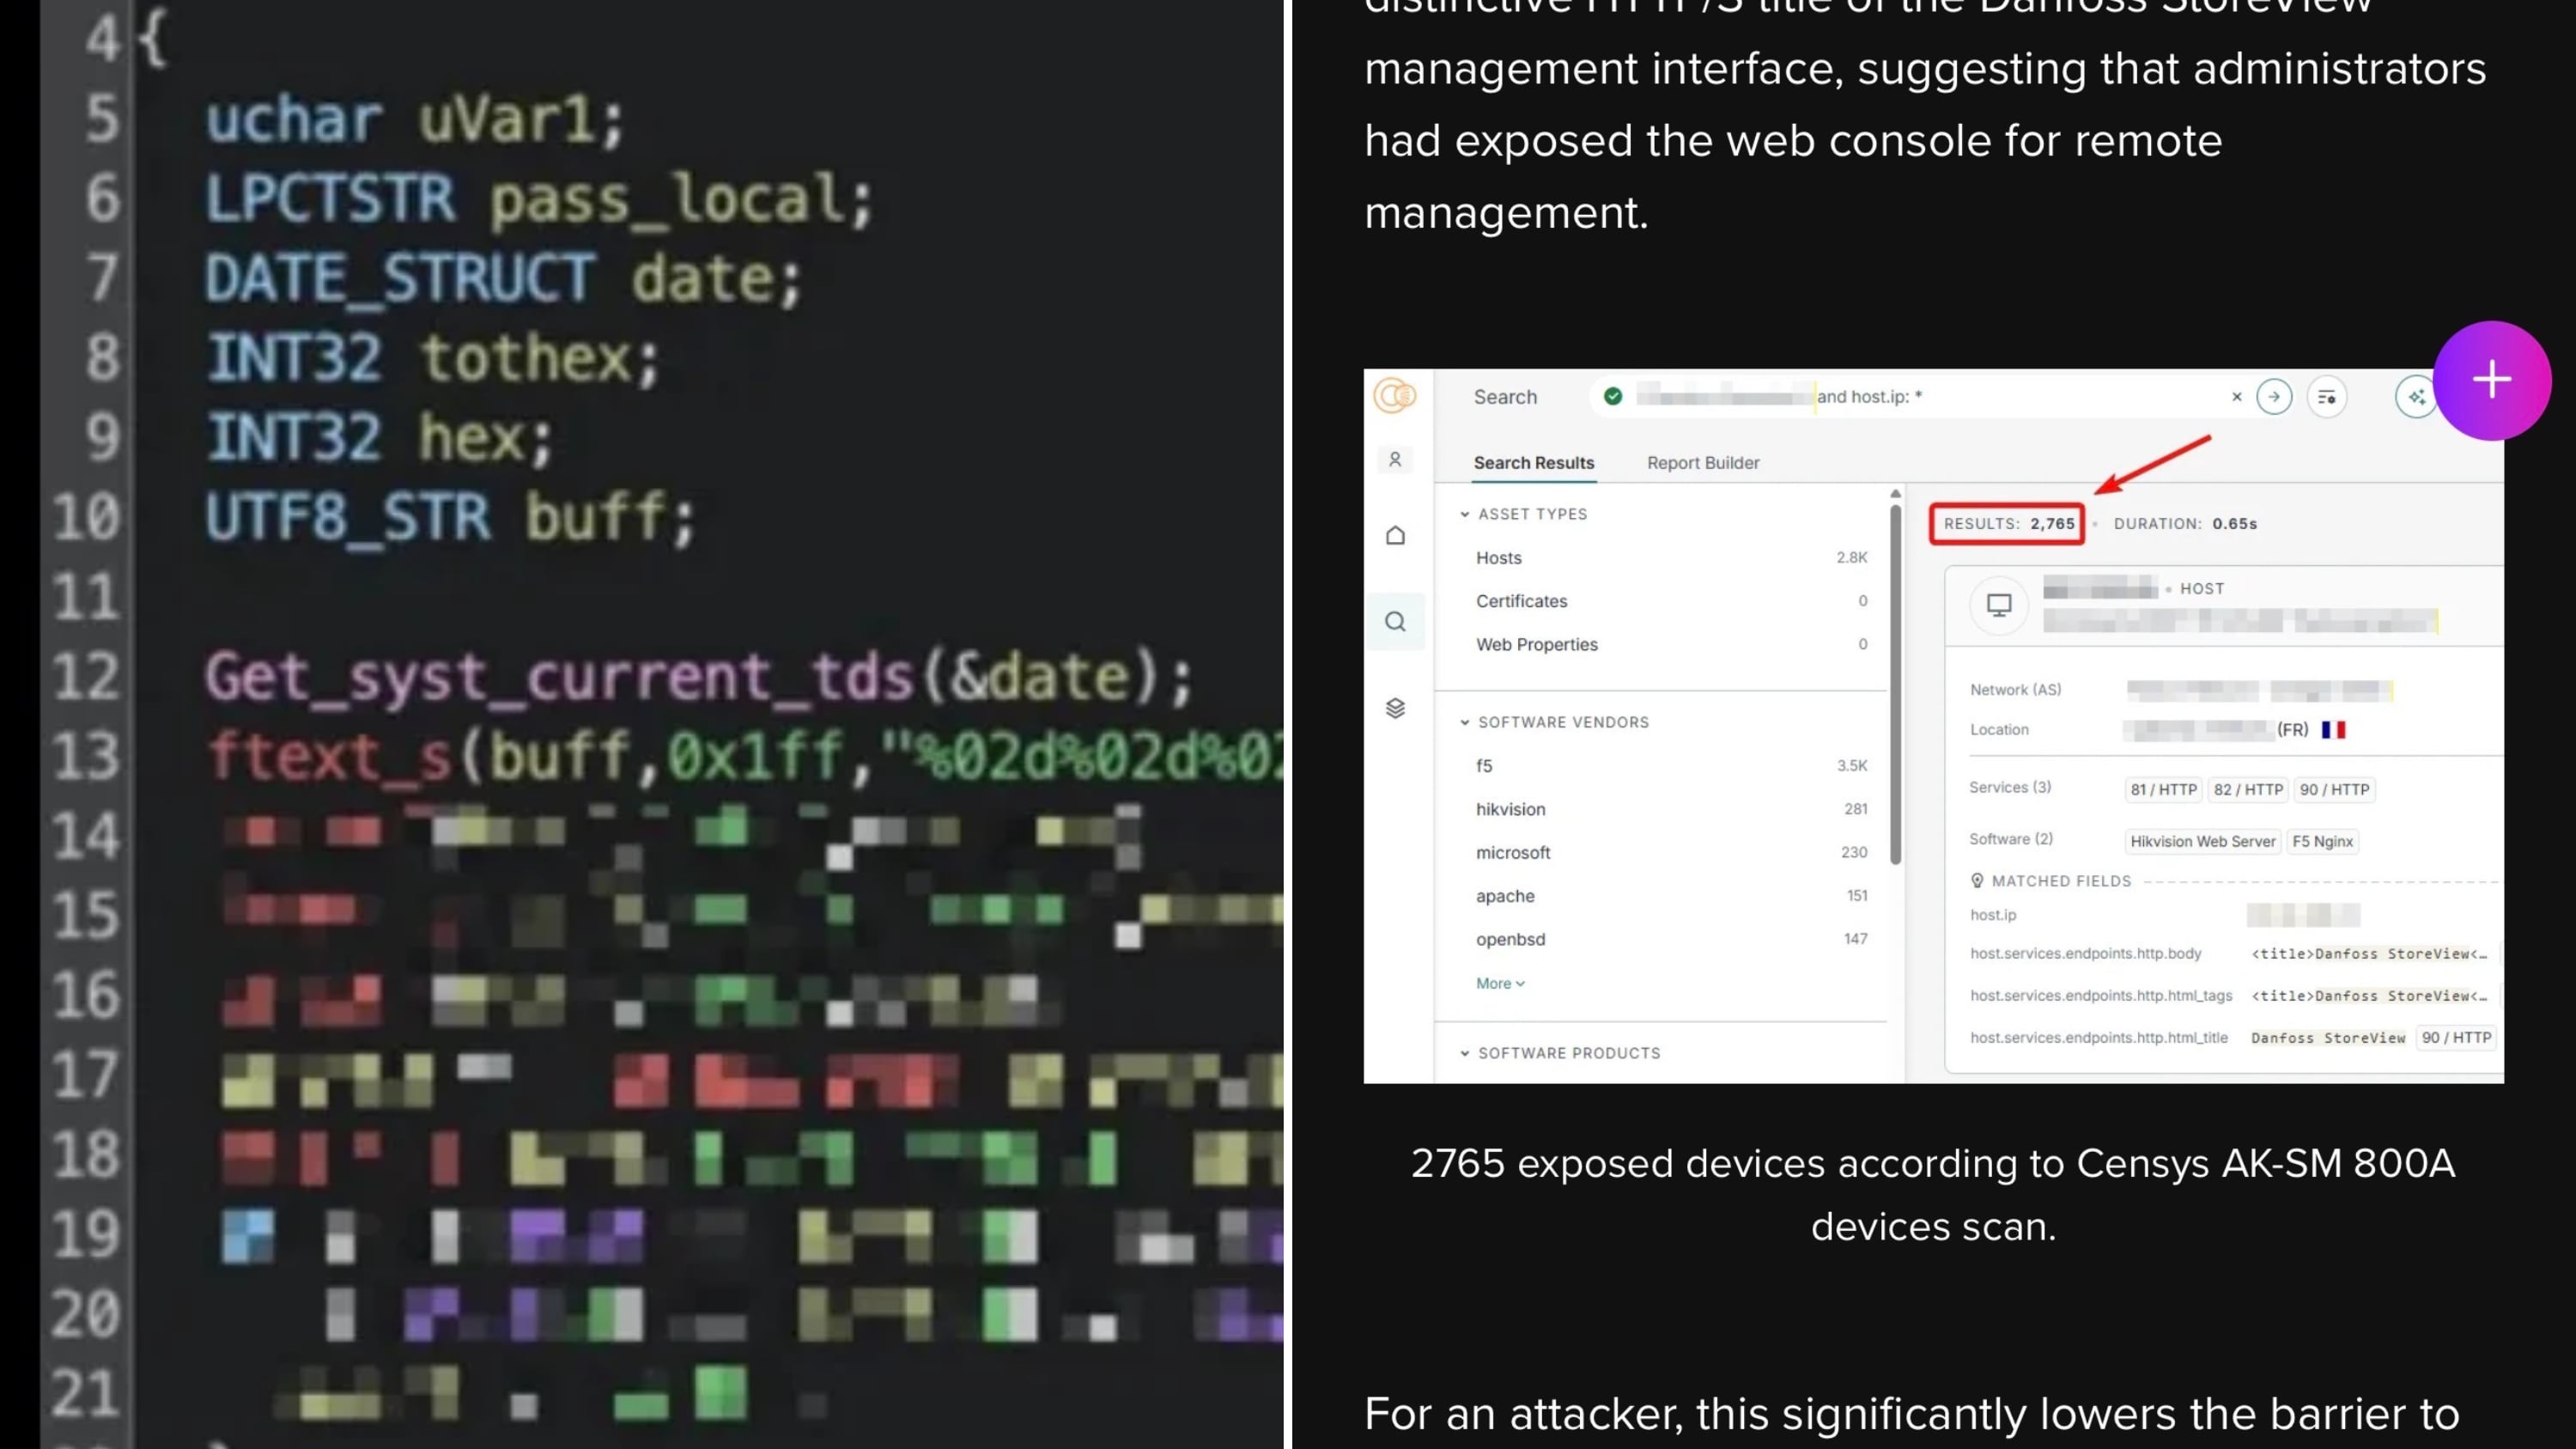
C’è un manuale inquietante che da agosto circola in rete. Sono le istruzioni per penetrare il sistema di sicurezza dei frigoriferi della grande distribuzione. Un vademecum che spiega, passo per passo, come alterare le temperature e agire sulla catena del gelo: ci sono i passaggi operativi per manipolare i controller Danfoss Ak-SM 800A. In realtà il manuale nasce come alert per “tappare” le falle. Tutto comincia il 9 agosto, quando viene verificata la vulnerabilità dei sistemi di sicurezza dei refrigeratori. Viene scritta una relazione che evidentemente è finita nelle mani sbagliate. E quasi 3mila dispositivi non sono stati aggiornati nei 63 giorni precedenti l’attacco in Francia.
Qualcuno sapeva e ha sfruttato le maglie larghe del sistema per colpire.Cosa significa tutto questo? Che probabilmente a colpire sono stati gruppi di hacker minori. I “big” non avrebbero avuto bisogno di un manuale per arrivare ai frigoriferi. E poi vuol dire che il vero problema non sono i pirati della rete ma i responsabili dei sistemi di sicurezza, che non hanno aggiornato per tempo le protezioni. Se il sistema di scudo funzionasse davvero, la vulnerabilità verrebbe scoperta ben prima di un manuale.Claroty, azienda di cybersecurity autrice della ricerca sulle falle del sistema informatico dei frigo, dichiara che era possibile “ottenere l’esecuzione di comandi con privilegi di root su un dispositivo di laboratorio in circa 28 minuti, con un costo di appena 6 dollari per l’utilizzo dell’AI”.